 Кібербезпека
Шкідливе ПЗ Hirudo підмінює банківські застосунки на Android, щоб обходити перевірки безпеки
Нове шкідливе програмне забезпечення для Android під назвою Hirudo викрадає облікові дані банківських рахунків, замінюючи легітимні банківські застосунки модифікованими версіями, у яких вимкнено перевірки безпеки.
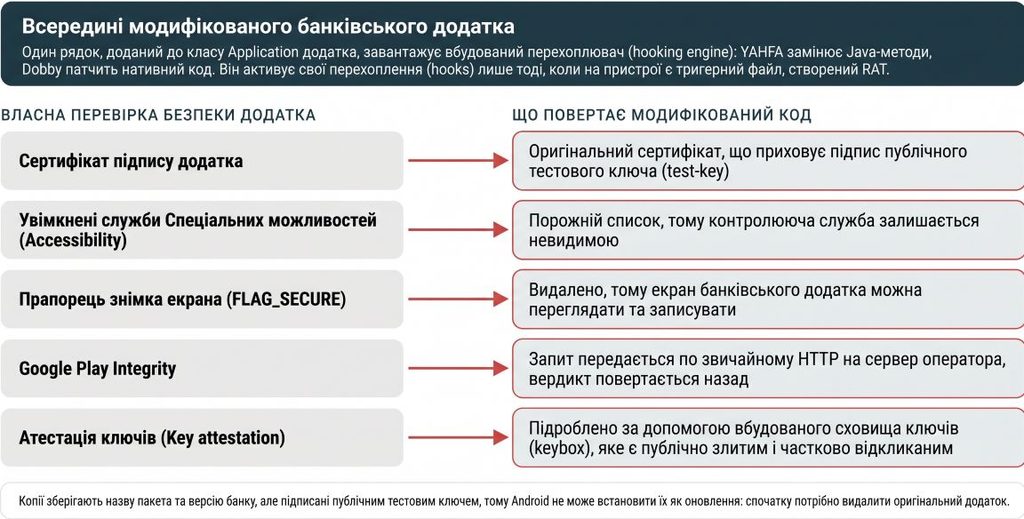
Дослідники виявили шкідливі копії восьми банківських застосунків. У них використовується механізм перехоплення викликів, який обходить перевірки підпису застосунку, служб доступності та Play Integrity: він підмінює дані сертифікатів або повертає порожні списки.
За допомогою Hirudo зловмисники можуть викрадати облікові дані, дистанційно керувати зараженими телефонами в реальному часі, збирати повідомлення, робити знімки екрана та записувати звук.
За даними звіту компанії ThreatFabric, яка спеціалізується на мобільній безпеці, Hirudo маскувалося щонайменше під сім індонезійських банків. Також шкідливе програмне забезпечення націлене на фінансові установи в Китаї, Індії, Мексиці, Марокко та Таїланді.
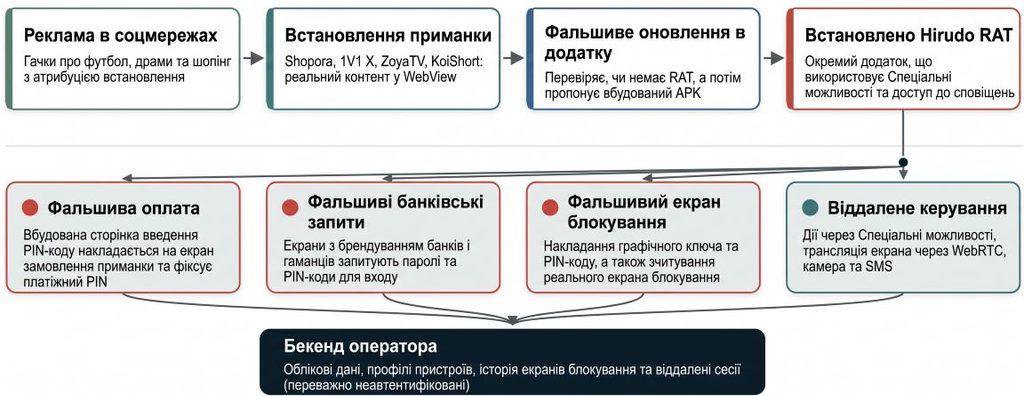
Зазвичай шкідливе програмне забезпечення поширюється через застосунки для покупок Shopora, дорослого контенту 1V1 X або коротких драм ZoyaTV і KoiShort. На вигляд вони легітимні та виконують обіцяну функцію.
За словами дослідників, ці застосунки завантажують Hirudo. Вони показують фальшиве сповіщення про «оновлення», після якого користувачеві пропонують надати дозволи, зокрема доступ до служб доступності.
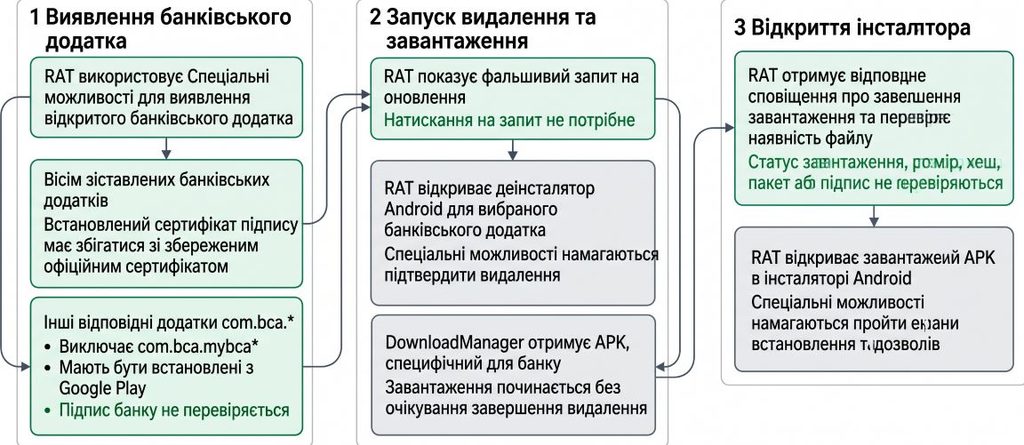
Після встановлення Hirudo запускає деінсталятор справжнього банківського застосунку, завантажує його пропатчену копію та використовує дозвіл на доступ до служб доступності, щоб установити її.
У ThreatFabric пояснюють, що це делікатний і ризикований для шкідливого програмного забезпечення процес: користувач може перервати його на двох етапах.
За даними ThreatFabric, шкідлива копія банківського застосунку зберігає майже весь код оригіналу, але завантажує механізм перехоплення викликів на основі відкритих фреймворків YAHFA і Dobby.
Після запуску пропатчений застосунок виконує такі дії для обходу перевірок:
- Підмінює справжній сертифікат підпису у відповідь на запит.
- Приховує ввімкнені служби доступності.
- Вимикає захист від знімків екрана, що дає змогу віддалено переглядати й записувати його.
- Змінює сертифікати атестації ключа та передає запити Play Integrity через сервер, контрольований оператором.
«Коли рушій працює всередині процесу самого банківського застосунку, його захист обертається проти нього», — зазначають дослідники.
Водночас, зазначають у ThreatFabric, ці методи обходу мають певні обмеження.
Вбудований набір ключів атестації вже потрапив у відкритий доступ, а Google позначає два його сертифікати як скомпрометовані. Тому серверні перевірки відкликання можуть виявити ці підробки.
Після активації на пристрої Hirudo може викрадати паролі до банківських рахунків, платіжні PIN-коди, секрети розблокування пристрою та SMS-повідомлення. Також шкідливе програмне забезпечення передає операторам зображення з екрана й відкриває доступ до обох камер.
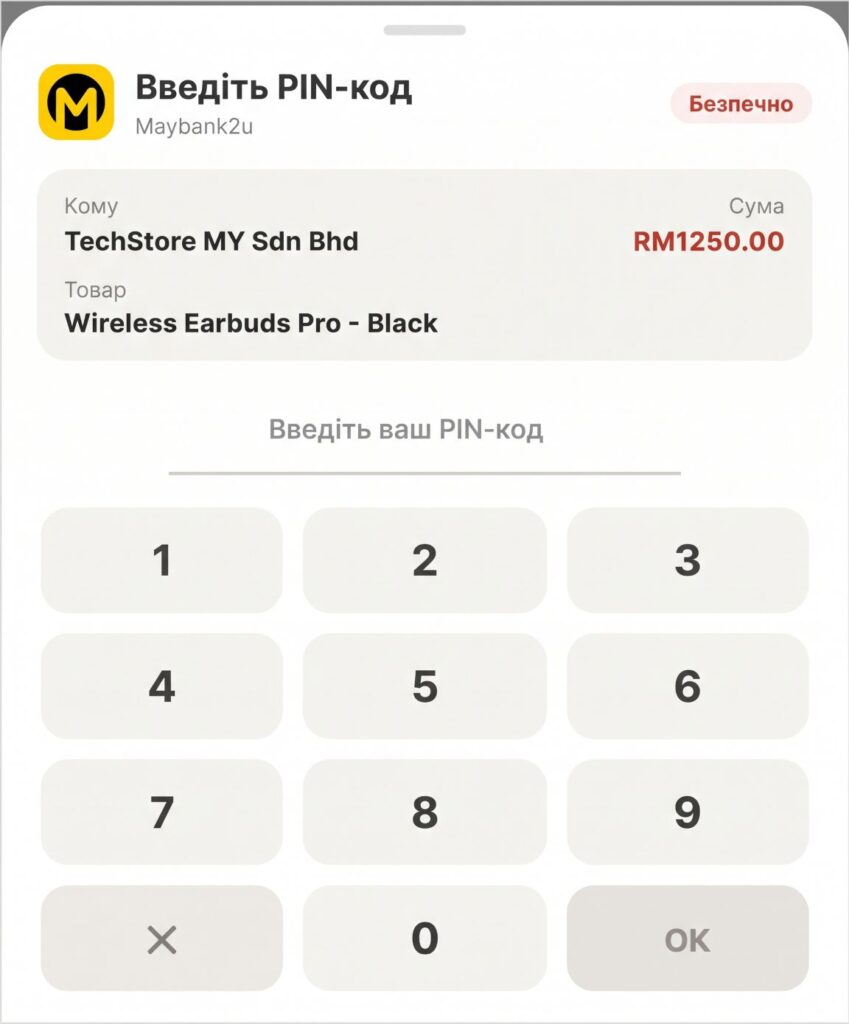
Фальшиві сторінки оплати збирають PIN-коди, а потім показують підроблене повідомлення про успішний платіж. Так зловмисники вводять жертв в оману, поки викрадають дані.
ThreatFabric виявила, що Hirudo наразі атакує банківські застосунки в Індонезії. У незахищеній адміністративній панелі дослідники знайшли тисячі записів облікових даних застосунків, а також дані про пристрої, екрани блокування та фінансові профілі. Кількість постраждалих поки невідома.
На думку дослідників, «Hirudo свідчить про цілеспрямовану ескалацію в підходах Android-банкерів до захищених застосунків»: увага зміщується від перевірок цілісності пристрою до механізмів безпеки, вбудованих у банківські застосунки.
Дослідники радять банкам перевіряти цілісність і атестацію на серверному боці, прив’язувати перевірки до сеансів і захищених дій, а також зберігати поведінкові механізми контролю та оцінювання ризику транзакцій.
Користувачам Android радять своєчасно оновлювати пристрої, не встановлювати APK-файли з неофіційних магазинів Android і періодично запускати перевірку за допомогою Play Protect.
Нагадаємо, у матеріалі про CherryBlos розглянуто використання OCR для збору конфіденційних даних із зображень на Android-пристроях.
 Штучний Інтелект
 Ad Lucem