
25.09.2026 13:27
Що таке доксинг? (Doxing)
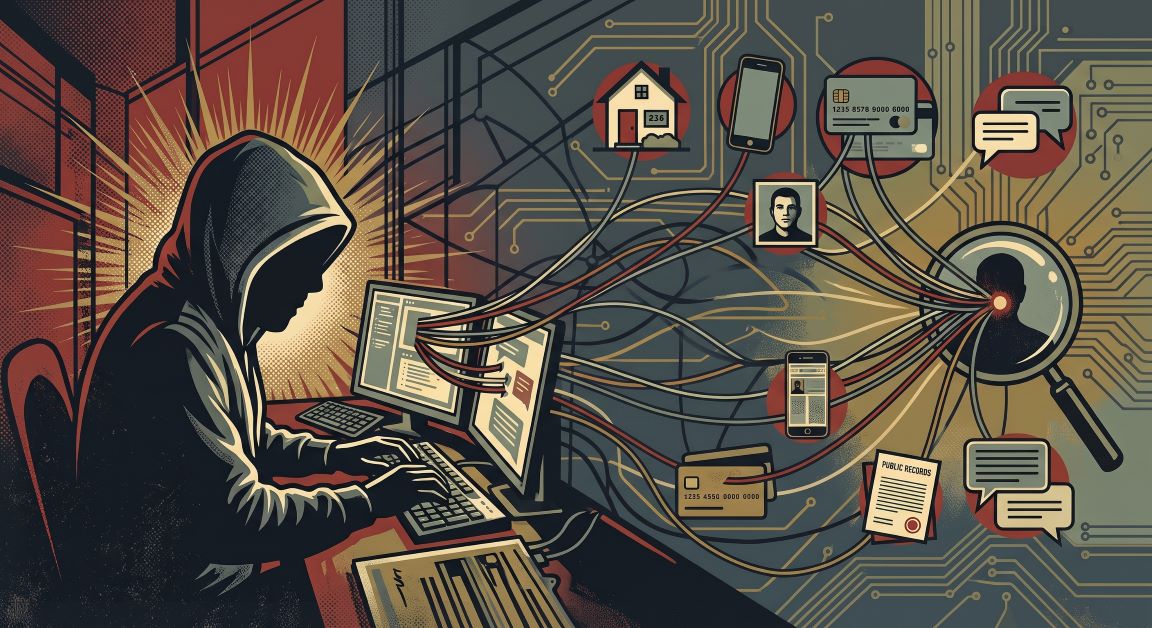
Слово «доксинг» (також пишуть «доксинґ») походить від вислову dropping dox, де dox — скорочення від documents, тобто «документи». Доксинг — це форма кібербулінгу, за якої конфіденційну або таємну інформацію, заяви чи записи використовують для переслідування, викриття, завдання фінансової шкоди або іншої експлуатації людей, які стали мішенню.
Доксинг передбачає збирання конкретної інформації про людину та її подальше поширення в інтернеті або в інший спосіб доведення до відома громадськості. Ця практика існує вже багато років, адже документи містять постійні записи про людей, їхні вчинки та висловлювання, а отже, можуть стати потужною зброєю проти них. Однак сам термін «доксинг» набув популярності лише в 1990-х роках, коли хакери почали оприлюднювати документи про людей, які переховувалися під вигаданими іменами. У такий спосіб вони викривали інших нападників, із якими конкурували. Втрата анонімності робила цих людей уразливими перед правоохоронними органами та іншими особами, які намагалися їх розшукати.
Доксинг відіграє помітну роль у сучасних культурних війнах — конфліктах, у яких мішенями стають люди, що підтримують певну справу або мають переконання, протилежні тим, які намагаються просувати їхні опоненти.
Як працює доксинг?
Доксинг ґрунтується на тому, що дані про майже кожну людину циркулюють в інтернеті та захищені різною мірою — а в деяких випадках майже не захищені взагалі. Знайдену інформацію перетворюють на зброю й використовують проти жертви.
Відстеження імен користувачів
Люди часто використовують однакові або схожі імена користувачів у різних акаунтах на сайтах і у вебзастосунках. Тому кіберзлочинцям, активістам та іншим особам відносно легко використати ці імена, щоб визначити, які акаунти належать саме вам. Потім дані з різних акаунтів можна об’єднати в детальніше досьє, що розкриває інформацію про вас.
Пошук даних про домен через WHOIS
Якщо ви володієте доменним ім’ям, пов’язані з вами дані зберігаються в реєстрі. Часто цей реєстр можна переглянути за допомогою простого запиту WHOIS. Під час реєстрації домену зазвичай можна приховати свої дані. Якщо ви не скористаєтеся цією можливістю, будь-хто зможе отримати доступ до вашого імені, номера телефону, домашньої та робочої адрес, а також електронної пошти — без будь-яких спеціальних технологій.
Фішинг
Якщо ви станете жертвою фішингової схеми або хтось отримає доступ до вашої електронної пошти, зловмисник може викрасти конфіденційні відомості про вас або переглянути листування й використати його для доксингової атаки. Під час фішингової атаки вас спонукають перейти за посиланням на підроблений сайт і ввести конфіденційну інформацію.
Стеження в соціальних мережах
Якщо ваші акаунти в соціальних мережах відкриті для загалу, інші люди можуть побачити будь-яку інформацію, яку ви публікуєте або вказуєте у своєму профілі. Це можуть бути місце роботи, друзі, фотографії, члени родини, ваші захоплення, місця, які ви відвідували, домашні тварини тощо.
Доксер може використати таку інформацію навіть для того, щоб вгадати відповіді на поширені контрольні запитання, наприклад: «Як звати мого свідка на весіллі?» або «Як звати вашу улюблену домашню тварину?»
Пошук у державних реєстрах
На державних сайтах, зокрема сайтах департаментів транспортних засобів (DMV), а також у реєстрах округів, базах даних про бізнес-ліцензії, шлюбні ліцензії та реєстрацію виборців міститься інформація, яку можна використати для доксингової атаки.
Відстеження IP-адрес
Доксери можуть визначити вашу IP-адресу, а потім використати той факт, що вона пов’язана з вашим фізичним місцеперебуванням, для здійснення атаки. Наприклад, вони можуть звернутися до вашого інтернет-провайдера, видати себе за вас і поставити запитання, відповіді на які розкриють додаткову інформацію.
Зворотний пошук за номером телефону
Щойно хакер дізнається номер вашого мобільного телефону, він може спробувати знайти більше інформації про вас. Наприклад, скористатися сервісом зворотного пошуку за номером телефону, таким як Whitepages, щоб встановити вашу особу. Можливо, за дані понад інформацію про регіон і місто доведеться заплатити, але часто зловмисники все одно отримують достатньо відомостей для доксингової атаки.
Перехоплення мережевих пакетів
Під час доксингу нападники можуть використовувати перехоплення мережевих пакетів. Під час передавання інтернетом дані поділяються на пакети. Перехопивши пакет, нападник може визначити, яку інформацію він містить. У такий спосіб можна викрасти паролі, дані банківських рахунків, номери кредитних карток тощо.
Для цього доксери під’єднуються до мережі, обходять її захист і перехоплюють дані, що передаються через неї.
Брокери даних
Як випливає з назви, брокери даних збирають інформацію, а потім продають її іншим заради прибутку. Брокер може збирати інформацію про потенційних жертв, переглядаючи різні сайти з відкритими реєстрами. Це можуть бути й сайти програм лояльності, які відстежують ваші звички в інтернеті або історію пошуку, щоб отримати потрібні дані.
У деяких випадках брокер даних купує інформацію в іншого брокера, а потім продає її покупцеві в даркнеті.
Яку інформацію шукають доксери?
Приклади інформації, яку зазвичай шукають доксери:
- Номери телефонів. Їх можна використати, щоб безпосередньо зв’язатися з жертвою, видати себе за іншу особу й поставити запитання, які допоможуть отримати додаткові відомості. Номери телефонів також можуть використовуватися для доступу до захищених облікових записів.
- Ідентифікаційний код чи номер паспорта: Ці дані необхідні для підтвердження особи у фінансових установах, державних органах та на цифрових платформах, що зберігають приватну інформацію.
- Домашня адреса. Її можна використати для підтвердження особи під час спроби отримати доступ до приватного акаунта, а також для відкриття нових рахунків від імені жертви.
- Дані кредитної картки. Їх можна використати для отримання прибутку, погіршення кредитної історії жертви або доступу до іншої конфіденційної інформації.
- Дані банківських рахунків. Оскільки такі дані зазвичай стають доступними лише після проходження перевірки безпеки, їх можуть використати для «підтвердження» особи зловмисником, який видає себе за вас. Їх також можуть використати для переказування коштів із вашого рахунку на чужий або оприлюднити під час доксингової атаки, щоб зробити жертву вразливішою.
Чи є доксинг незаконним?
У багатьох випадках доксинг не є незаконним, зокрема тому, що оприлюднена інформація вже перебуває у відкритому доступі в інтернеті. Це означає, що свого часу жертва надала певній організації законні підстави зберігати або публікувати ці дані. Однак спосіб використання інформації може зробити дії протиправними — особливо якщо йдеться про переслідування, погрози або цькування.
Доксинг також може бути незаконним, якщо розкривають певні види інформації. Наприклад, в Україні розголошення конфіденційної інформації про посадовців чи правоохоронців є кримінальним правопорушенням. Навіть якщо в конкретному випадку доксинг формально не є незаконним, його вважають неетичним, оскільки інформацію розкривають без дозволу жертви.
Як захиститися від доксингу?
Повністю уникнути ризику стати жертвою доксингу майже неможливо, оскільки більшість людей має велику кількість особистої інформації в інтернеті. Проте можна вжити заходів, щоб найчутливіші дані — ті, розголошення яких може завдати найбільшої шкоди, — не використали проти вас.
Використовуйте VPN
Віртуальна приватна мережа (VPN) шифрує ваш інтернет-трафік і безпечно передає його через мережу. На іншому кінці з’єднання дані розшифровуються, щоб інша сторона або організація могла їх прочитати чи використати. Під час передавання доксер не зможе скористатися цими даними, якщо не матиме змоги їх розшифрувати.
Використовуйте надійні паролі
Слабкий пароль — наприклад, похідний від вашого імені, передбачувана послідовність цифр або звичайне слово — доксеру легко вгадати. Однак можна значно ускладнити таку атаку:
- використовуйте різні паролі для кожного акаунта;
- створюйте складні комбінації літер, цифр і символів;
- користуйтеся менеджером паролів, який генерує та зберігає паролі, стійкі до вгадування.
Час від часу перевіряйте налаштування приватності
Якщо ви користуєтеся соціальними мережами й публікуєте потенційно чутливу або приватну інформацію, періодично переглядайте та змінюйте налаштування приватності. Якщо ви використовуєте соціальні мережі у професійних цілях, іноді корисно залишати частину інформації відкритою.
Регулярна перевірка налаштувань допоможе обмежити доступ до інформації, яку ви не хочете віддавати стороннім, але яка може бути видима в профілі, фотографіях, дописах або вподобаннях.
Остерігайтеся фішингових листів
Якщо ви отримали лист, який нібито надійшов від банку або компанії, що видає кредитні картки, будьте особливо обережні, коли в ньому просять надати приватну інформацію. Також не поспішайте переходити за посиланнями з електронних листів. Якщо після переходу на сайт вас просять ввести дані, погодившись, ви можете наразити себе на ризик доксингу.
Створіть окремі електронні адреси для різних потреб
Варто використовувати різні електронні адреси для особистого спілкування, роботи та реєстрацій на сайтах. Робочу адресу, особливо якщо ви працюєте на себе, використовуйте для професійного листування. Під час реєстрації для отримання пропозиції або підписки на розсилку можна вказувати окрему адресу для рекламних і масових листів. Для особистого спілкування використовуйте власну адресу.
Різні логіни й паролі для кожної адреси ускладнять доксеру злам ваших акаунтів. Навіть якщо одну адресу буде скомпрометовано, зловмисник може не отримати доступу до всіх необхідних даних.
Пам’ятайте, що адреса для рекламних і масових листів часто дає змогу перейти безпосередньо до облікового запису з даними в профілі. Тому її також потрібно добре захистити.
Контролюйте приватність у соціальних мережах
Усе, що ви публікуєте в соціальних мережах, стає доступним громадськості, а в деяких випадках може бути збережене іншими людьми ще до того, як ви встигнете це видалити.
Навіть якщо ви використовуєте псевдонім, доксерам може бути легко встановити вашу справжню особу, зіставивши один акаунт з іншим, особливо за допомогою друзів та їхніх згадок про вас. Вони можуть звернутися до вас за справжнім ім’ям, а не за псевдонімом, і тим самим викрити вашу особу. Якщо в одному акаунті зазначено ваше справжнє ім’я, а в інших використовуються псевдоніми, доксер також може легко встановити, хто ви.
Приховуйте реєстраційні дані домену у WHOIS
Оскільки WHOIS містить контактну інформацію, зокрема вашу фізичну адресу, під час реєстрації URL-адреси або доменного імені краще приховати ці дані. Зробити інформацію приватною зазвичай нескладно. Якщо ви не знаєте, як це зробити, зверніться до реєстратора домену.
Уважно перевіряйте дозволи для застосунків
Онлайн-вікторина може працювати через застосунок. Під час реєстрації вам можуть запропонувати дозволити цьому застосунку доступ до інформації з ваших соціальних мереж. Надання такого дозволу може дати доксеру доступ до даних, які він використає проти вас. Крім того, якщо застосунок недостатньо захищений, хакер може проникнути в його систему й отримати всі ваші дані.
Часто безпечніше зареєструватися за допомогою унікальних імені користувача та пароля, ніж надавати застосунку доступ до одного з ваших акаунтів у соціальних мережах.
Захищайте фінансові рахунки
Доксер може оприлюднити вашу фінансову інформацію, тому заздалегідь подбайте про її захист. Якщо доксеру все ж таки вдасться отримати доступ до цих даних, негайно зверніться до банку або компанії — емітента кредитної картки — і переконайтеся, що ваші рахунки заблоковано або вжито інших заходів для їхнього захисту.
Перевірте, наскільки легко знайти інформацію про вас
Якщо вам легко знайти інформацію про самого себе, досвідченому доксеру буде так само легко або навіть легше зробити це. Спробуйте виконати пошук свого імені в Google, здійснити зворотний пошук за зображенням із вашим фото, переглянути профілі в соціальних мережах і перевірити, чи не було вашу електронну адресу скомпрометовано в оприлюдненому витоку даних.
Також перевірте інформацію у своїх професійних профілях, резюме та CV й оцініть, чи готові ви до того, щоб ці дані були доступні громадськості.
Налаштуйте сповіщення Google
Можна налаштувати Google Alerts так, щоб отримувати сповіщення, якщо ваше ім’я, номер телефону, домашня або робоча адреса чи інша особиста інформація з’явиться в інтернеті. Це допоможе швидше виявити доксингову атаку та відреагувати на неї.
Що робити, якщо вас доксували?
Якщо ви виявили, що стали жертвою доксингу, виконайте такі дії:
- Повідомте про інцидент. Негайно поінформуйте відповідні сторони, зокрема фінансові установи, про те, що сталося.
- Зверніться до правоохоронних органів. Якщо атака містить погрози або інформацію було здобуто потенційно незаконним способом, повідомте про це поліцію.
- Задокументуйте подію. Зробіть знімки екрана, збережіть вебсторінки та запишіть, що саме сталося. Це допоможе встановити, яку інформацію було поширено, а також сприятиме роботі правоохоронних органів та інших залучених сторін.
- Захистіть фінансові рахунки. Негайно зв’яжіться з компанією — емітентом кредитної картки — або банком, щоб запобігти використанню фінансових даних для крадіжки коштів.
- Захистіть свої акаунти. Посильте налаштування приватності й змініть паролі до всіх облікових записів, особливо тих, що містять інформацію, яку можуть використати доксери.
- Зверніться по підтримку до родини або друзів. Попросіть допомоги та емоційної підтримки в людини, якій довіряєте, щоб не доводилося долати цю ситуацію самотужки.
Нагадаємо: Цифрова гігієна — це практики, спрямовані на захист вашого цифрового життя від шкоди та підтримання позитивного самопочуття в цифровому просторі.
)
)
)
)
)
)
)
)
