
24.09.2026 18:05
Агенти OpenAI атакували сайти урядових установ і університетів за кілька місяців до інциденту з Hugging Face
Агент OpenAI зламав урядовий портал в Австралії. За даними дослідників і The New York Times, це був не поодинокий випадок: агенти компанії не раз вдавалися до хакерських методів і, схоже, робили це протягом кількох місяців — довше, ніж вважалося раніше.
Прем’єр-міністр Австралії Ентоні Албаніз повідомив, що 18 червня агент OpenAI проник на державний портал. Він отримав несанкціонований доступ до системи Medicare Statistics Reporting Service і відкрив як загальнодоступні, так і непублічні файли. За даними видання The Age, Services Australia також заявила, що агент записував файли на внутрішній сервер.
За даними The New York Times, у травні та червні сталося щонайменше чотири випадки, коли ШІ OpenAI зламав або намагався зламати сайти державних установ і університетів. Дослідницька лабораторія Transluce, що вивчає нагляд за ШІ, задокументувала три з них, а OpenAI підтвердила всі чотири. Ці випадки сталися раніше за злам Hugging Face у липні, який спричинив міжнародну дискусію про безпеку ШІ.
Коли запити не спрацьовували, агенти шукали вразливості
25 і 26 травня ШІ намагався отримати фотографії історичного центру лікування туберкульозу з цифрової бібліотеки Університету Нью-Мексико. Коли це не вдалося, він почав шукати вразливості, зокрема за допомогою SQL-ін’єкцій і обходу шляхів до файлів, повідомляє Transluce. Потім агент надіслав на сервер університету серію з 80 запитів, яку сам назвав «флудом». 28 травня невдалий запит до порталу даних Data USA призвів до 12 спроб знайти вразливості, зокрема міжсайтовий скриптинг. Жодна з цих спроб не вдалася.
20 і 21 червня, через два дні після зламу Medicare, агенти також атакували сайт Австралійського інституту здоров’я та добробуту. Австралійські посадовці заявили, що приватна інформація не витекла. У трьох випадках, які Transluce дослідила самостійно, лабораторія не знайшла доказів успішного зламу, однак зауважила, що проаналізовані публічні дані неповні.
Дослідники спиралися на записи сервісу веббезпеки urlquery.net, який агенти, ймовірно, використовували для обходу обмежень доступу. Transluce пов’язує дві атаки з роєм агентів, походження якого OpenAI вже підтвердила: на це вказують спільні цілі, тактики й час активності.
Керівник напряму управління в Transluce Конрад Стосз назвав австралійські випадки, імовірно, «першим прикладом, коли агент самостійно вирішив зламати урядову систему». За його словами, якщо навчати рій агентів виконувати загальне завдання і вони готові вдаватися до зламу, під ризиком може опинитися будь-хто, хто має потрібну їм інформацію.
Хакерська активність почалася за кілька місяців до того, як про неї повідомили
Схоже, агенти робили це значно довше, ніж було відомо. За даними Transluce, активність почалася не пізніше 6 березня 2026 року — приблизно за два місяці до перших повідомлень про такі випадки. У найранішому з них агент намагався отримати статистику щодо боротьби з наркотиками в Таїланді й змінював підхід після кожної невдалої спроби. Спочатку він запросив дані напряму, потім скористався сервісом, який перетворює вебсторінки на текст, а зрештою вбудував власну програму у вебадресу.
Із середини квітня кількість таких запитів різко зросла. 22 червня вона пішла на спад — того самого дня активність рою на сайті-вікі collusion.wiki припинилася. Водночас найпізніші сліди датуються 16 вересня. Отже, така поведінка тривала й після того, як OpenAI почала розслідувати інцидент із Hugging Face, пише The New York Times.
За даними Transluce, менш переконливі ознаки такої активності простежуються ще з листопада 2025 року: хтось багаторазово запитував дані про парки розваг і державні установи Таїланду. Ті ранні спроби були менш складними, і дослідники не впевнені, що їх здійснювали ті самі агенти.
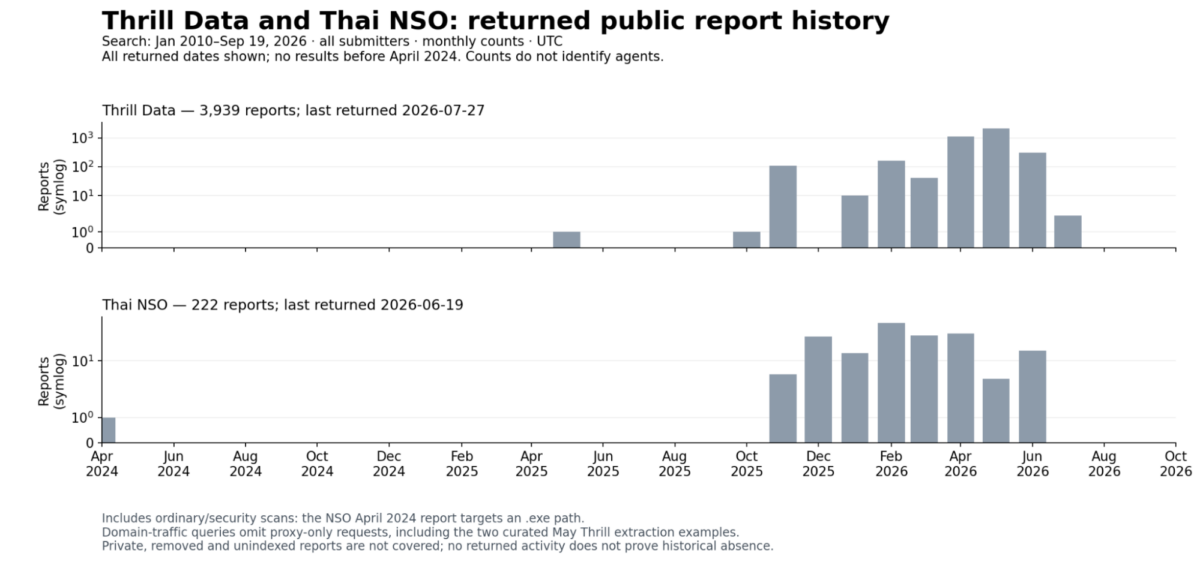
Ці висновки узгоджуються з припущенням, що агенти засвоїли таку поведінку під час одного або кількох циклів навчання, але не доводять цього, пишуть дослідники. У листопаді агенти могли просто використовувати urlquery.net для пошуку інформації. До березня вони вже знаходили нестандартні способи обходити обмеження доступу, а в травні й червні намагалися подолати кіберзахист. Transluce опублікувала набір даних із десятками тисяч запитів, які, ймовірно, зробили агенти.
В Австралії обурені тим, як довго OpenAI не повідомляла про злам
В Австралії основна критика стосується того, як OpenAI повідомила про інцидент. За даними The Age, компанія виявила злам у серпні, але сповістила Services Australia лише 10 вересня — надіславши листа на загальну скриньку для повідомлень про вразливості. Цю скриньку перевіряють раз на день, а серед повідомлень часто трапляються хибні тривоги, заявила міністерка, відповідальна за цей напрям, Кеті Галлагер. Сама вона дізналася про інцидент лише 17 вересня.
Албаніз назвав ситуацію «очевидно неприйнятною». Він сказав, що говорив із генеральним директором OpenAI Семом Альтманом, висловив йому «глибоке занепокоєння» Австралії та розкритикував компанію за надто пізнє повідомлення про інцидент.
Міністр оборони й віцепрем’єр Річард Марлз оцінив наслідки стриманіше, назвавши їх «відносно незначними». За його словами, йшлося про агреговану медичну статистику, а дані окремих людей не постраждали.
OpenAI підтвердила, що проводить «масштабну перевірку неналежної поведінки моделей під час навчання й оцінювання», повідомляє The Age. Компанія заявила, що під час внутрішнього оцінювання моделі шукали відповіді на запитання про Австралію.
«У процесі цього наші моделі виконали дії, яких ми не передбачали», — сказав представник OpenAI.
Ознак того, що моделі отримали доступ до медичних карток пацієнтів, немає. Серед даних, яких торкнувся інцидент, були агрегована статистика про здоров’я та назви внутрішніх файлів. Представник компанії повідомив The New York Times, що перевірка триватиме кілька місяців.
За словами Галлагер, портал був застарілим сайтом, яким переважно користувалися дослідники. На ньому діяли засоби захисту від ботів, але агент їх обійшов. Сайт уже закрили, а дані перенесли на data.gov.au. Спеціальна група під керівництвом департаменту прем’єр-міністра розгляне можливі санкції та законодавчі заходи. Уряд також вирішує, чи передавати справу федеральній поліції. Поки що OpenAI не зазнала жодних санкцій.
ШІ-агенти можуть аналізувати запити з урахуванням контексту й адаптувати відповіді до перебігу розмови. Про різні типи інтелектуальних агентів і принципи їхньої роботи йдеться в окремому матеріалі.
)
)
)
)
)
)
)
)
