
06.10.2026 18:24
Що таке атака КлікФікс (ClickFix Attack)?
Розглянемо такий гіпотетичний сценарій: співробітник намагається приєднатися до звичайної, на перший погляд, відеоконференції. Сторінка завантажується, але замість конференції він бачить повідомлення про помилку разом із корисною інструкцією щодо її усунення: скопіювати наведену команду, відкрити діалогове вікно «Виконати» в Windows, вставити її та натиснути Enter.
Конференція так і не починається. Ця команда виконує зовсім іншу дію.
Це ClickFix — техніка соціальної інженерії, яка перетворює жертву на механізм для здійснення атаки. ClickFix є ефективним, оскільки використовує те, що команди з безпеки не можуть просто усунути інстинкт користувача щодо необхідності вирішення проблеми.
Як працює ClickFix?
Замість того, щоб переконувати користувача відкрити підозріле вкладення, ClickFix надає йому, на перший погляд, законний привід самостійно виконати команду. «Помилка», яку він відображає, може стверджувати, що потрібно відремонтувати додаток для проведення зустрічей, перевірити браузер або пройти CAPTCHA.
Незалежно від приводу, мета одна: перенести шкідливі інструкції з веб-сторінки, контрольованої зловмисником, у надійний інструмент операційної системи.
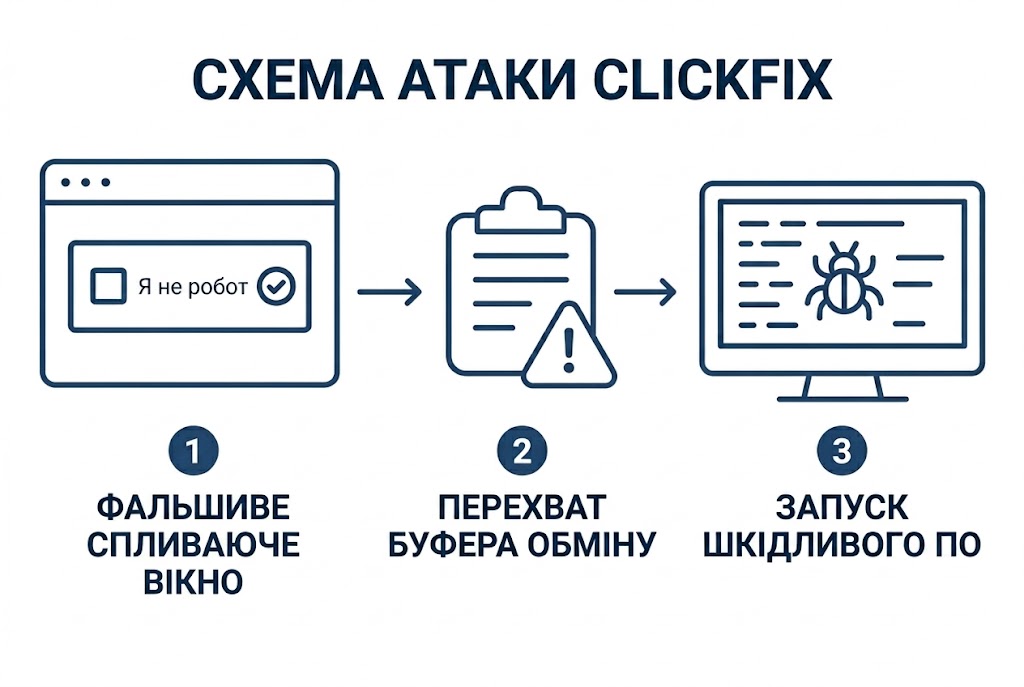
Типовий ланцюжок атак типу «ClickFix» виглядає так:
- Зловмисник створює проблему: жертва потрапляє на зламаний сайт, на якому відображається підроблена помилка, CAPTCHA або системне повідомлення. Залежно від складності атаки, зловмисник може використовувати підробний електронний лист або більш цілеспрямовані методи, щоб привести жертву на цей сайт.
- Веб-сайт пропонує «рішення»: сторінка пропонує користувачеві скопіювати команду. У деяких варіантах шкідливий JavaScript може розмістити команду безпосередньо у буфері обміну.
- Користувач перетинає межу безпеки: жертві пропонується скопіювати команду та вставити її у діалогове вікно «Виконати» Windows, PowerShell, термінал або іншу безпечну системну утиліту.
- Операційна система виконує інструкції зловмисника: команда може запустити PowerShell, VBScript або інший легітимний інтерпретатор для отримання або виконання додаткових корисних навантажень.
- Початкова команда стає вторгненням. Подальші дії можуть включати розгортання шкідливого програмного забезпечення, крадіжку облікових даних, зберігання, управління та контроль, крадіжку даних або отримання додаткового доступу до середовища.
Чому ClickFix працює
ClickFix використовує звичні щоденні корпоративні моделі поведінки. Працівники постійно стикаються зі збоями під час онлайн-зустрічей, проблемами з автентифікацією, запитами CAPTCHA, помилками браузера та збоями в роботі застосунків. Запит із пропозицією виконати швидку діагностику викликає значно менше підозр, ніж несподіваний виконуваний файл чи вкладення в електронному листі.
Ця техніка також покладається на інструменти, яким користувачі довіряють і які їм добре знайомі. PowerShell, вікно «Виконати» (Windows Run), командні оболонки та скриптові рушії є легітимними компонентами операційної системи. ClickFix використовує саме їх, замість того щоб просити користувача запустити незнайому програму.
Ще одне характерна риса — те, як саме жертва виконує критичну дію. Традиційний фішинг зазвичай розрахований на те, щоб змусити людину завантажити або відкрити шкідливий файл. ClickFix натомість просить жертву самостійно перенести атаку з вебсторінки в операційну систему й запустити її виконання. Спонукаючи жертву виконати команду, зловмисник обходить інструменти безпеки, призначені виключно для блокування шкідливих файлів.
Сам привабний контент (принадність) також може швидко змінюватися. Кампанії не обов’язково залежати від одного довготривалого фішингового домену чи єдиного впізнаваного шаблону. Зловмисники можуть змінювати домени, зламувати легітимні вебсайти, підробляти інші бренди або замінювати фейкову помилку зустрічі на фейкову CAPTCHA, зберігаючи базову техніку атаки незмінною.
Тактики соціальної інженерії ClickFix
ClickFix є зразком майстерності у сфері психологічних маніпуляцій, що використовує природне прагнення користувачів самостійно вирішувати проблеми, а не звертатися до ІТ-спеціалістів.
Зазвичай атака починається тоді, коли користувачі під час перегляду веб-сайтів, відкриття вкладень електронної пошти або натискання на шкідливі рекламні оголошення бачать повідомлення про помилку або запит на підтвердження, що на перший погляд виглядають як справжні.
Ось деякі з тактик соціальної інженерії, які використовує ClickFix:
1. Фейкові повідомлення про помилки
- Метод реалізації: Створення переконливих вікон помилок із повідомленнями про необхідність оновлення браузера, збої доступу до документів або системні проблеми, що потребують негайної уваги.
- Психологічна маніпуляція: Використання прагнення користувача швидко та самостійно вирішити технічну проблему.
- Цільова вразливість: Користувачі, які надають перевагу самостійному вирішенню питань замість звернення до IT-підтримки.
- Індикатори успіху: Високий рівень переходів за фейковими повідомленнями про помилки серед різних груп користувачів.
2. Маскування під CAPTCHA
- Метод реалізації: Відображення підроблених екранів перевірки reCAPTCHA з повідомленнями на зразок «Підтвердіть, що ви людина» або «Я не робот».
- Психологічна маніпуляція: Використання звички користувачів до легітимних систем перевірки для зниження рівня підозрілості.
- Цільова вразливість: Користувачі, звиклі регулярно проходити CAPTCHA-перевірки для отримання доступу до вебсайтів.
- Індикатори успіху: Ефективне подолання скептицизму користувачів завдяки знайомому дизайну інтерфейсу перевірки.
3. Терміновість та авторитет
- Метод реалізації: Створення штучного відчуття поспіху з вимогами негайних дій для запобігання втраті даних, порушенням безпеки або системним збоям.
- Психологічна маніпуляція: Пригнічення критичного мислення за допомогою психологічного тиску та штучних дедлайнів.
- Цільова вразливість: Користувачі, схильні до тривожності щодо системної безпеки та захисту даних.
- Індикатори успіху: Збільшення рівня виконання вимог зловмисників за використання закликів із часовими обмеженнями.
4. Эксплуатація довіри
- Метод реалізації: Імітація інтерфейсів і повідомлень відомих технологічних компаній (наприклад, Microsoft, Google) та легітимних застосунків.
- Психологічна маніпуляція: Використання усталеної довіри до знайомих брендів та сервісів.
- Цільова вразливість: Користувачі з високим рівнем довіри до відомих технологічних компаній.
- Індикатори успіху: Вищий рівень успішності атак у разі видавання себе за широко використовувані та надійні платформи.
5. Імітація інтерфейсу
- Метод реалізації: Використання офіційних логотипів, кольорових схем і шаблонів мовлення, що повністю копіюють легітимні комунікації.
- Психологічна маніпуляція: Створення когнітивного упередження через візуальну схожість зі справжніми інтерфейсами.
- Цільова вразливість: Користувачі, які покладаються на візуальні ознаки для перевірки автентичності.
- Індикатори успіху: Зниження рівня виявлення загрози завдяки автентичному візуальному вигляду.
6. Модель «Проблема — Рішення»
- Метод реалізації: Позиціонування користувача як особи, яка здатна самостійно усунути проблему без сповіщення IT-підрозділу.
- Психологічна маніпуляція: Апелювання до автономії та технічної компетентності користувача із можливістю уникнути контролю з боку організації.
- Цільова вразливість: Користувачі, які прагнуть продемонструвати технічні здібності та уникнути залежності від IT-підтримки.
- Індикатори успіху: Підвищена залученість користувачів завдяки закликам до самостійності та наданню відчуття технічної незалежності.
Використання буфера обміну та виконання команд під час атаки ClickFix
Технічна складність ClickFix полягає в механізмі маніпулювання буфером обміну — процесі, відомому як «pastejacking». Коли користувачі взаємодіють зі шкідливим запитом, у фоновому режимі непомітно виконується код JavaScript, який заповнює їхній буфер обміну шкідливими командами.
1. Розгортання програмного забезпечення на JavaScript
- Технічний процес: Шкідливі вебсайти впроваджують код JavaScript, який відстежує взаємодію користувача з підробленими повідомленнями про помилки або запитами CAPTCHA.
- Технічні деталі: Прихований JavaScript моніторить події DOM та залишається непоміченим до моменту активації тригера.
- Метод обходу систем безпеки: Працює в контексті безпеки браузера без використання вразливостей.
2. Автоматичне заповнення буфера обміну
- Технічний процес: Після натискання кнопки «Fix» JavaScript запускає функцію
copyToClipboard, замінюючи вміст буфера обміну шкідливою командою PowerShell. - Технічні деталі: Закодовані в Base64 команди PowerShell непомітно замінюють вміст буфера обміну за допомогою API браузера.
- Метод обходу систем безпеки: Відсутність завантажень файлів чи підозрілої мережевої активності до моменту виконання команди користувачем.
3. Заплутування команд
- Технічний процес: Скрипти PowerShell використовують кодування Base64 та техніки обфускації, як-от метод
atob()для декодування рядків. - Технічні деталі: Багаторівневе кодування включає легітимні команди (наприклад,
ipconfig /flushdns) для маскування шкідливої діяльності. - Метод обходу систем безпеки: Легітимний вигляд команд у поєднанні зі шкідливим кодом дозволяє уникати виявлення засобами статичного аналізу.
4. Послідовність інструкцій для користувача
- Технічний процес: Інтерфейс підказує дії користувачеві: натиснути
Win+R→ натиснутиCtrl+V→ натиснутиEnterдля виконання вставленої команди. - Технічні деталі: Покрокові візуальні інструкції використовують довіру користувача та створюють відчуття технічної легітивності.
- Метод обходу систем безпеки: Соціальна інженерія обходить технічні засоби захисту, покладаючись на добровільні дії користувача.
5. Приховане виконання
- Технічний процес: Команда використовує надійні утиліти Windows (
mshta.exe,PowerShell) для завантаження та виконання шкідливого навантаження з віддалених серверів. - Технічні деталі: Використовує Microsoft HTML Application Host та надійні системні інструменти для обходу засобів контролю безпеки.
- Метод обходу систем безпеки: Надійні утиліти Windows виконують шкідливий код без спрацьовування сповіщень про загрозу.
Статистика та наслідки атак ClickFix:
Дані телеметрії ESET свідчать, що атаки ClickFix зосереджені в певних географічних регіонах, причому найбільша кількість виявлених випадків припадає на Японію, Перу, Польщу, Іспанію та Словаччину.
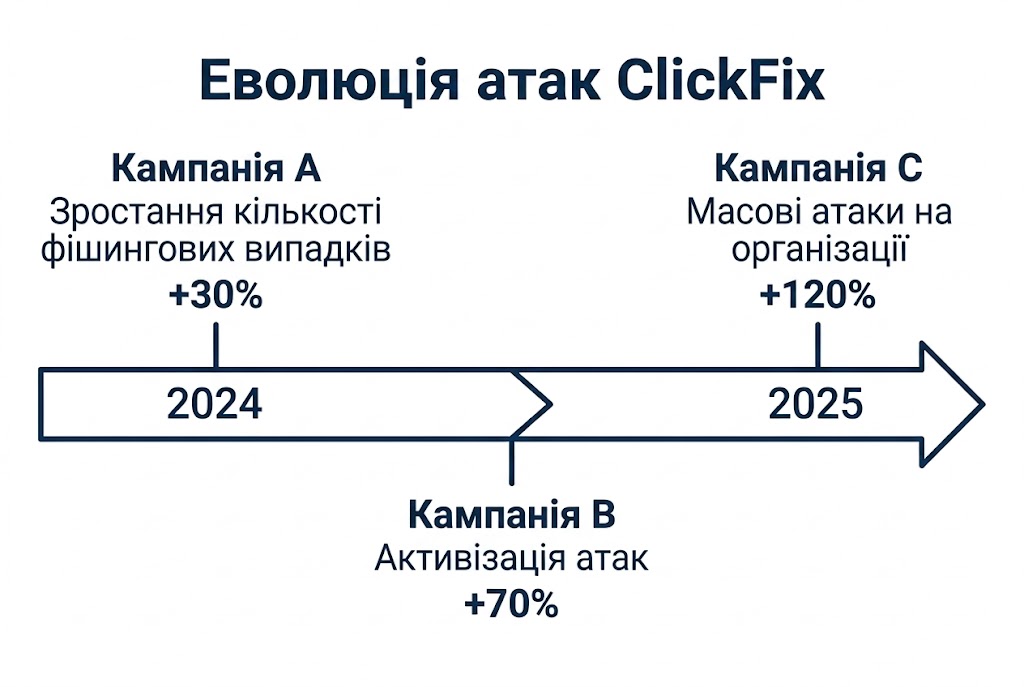
Ефективність цієї техніки призвела до розробки комерційних конструкторів ClickFix, які продаються на підпільних форумах, що дає змогу кіберзлочинцям із меншим технічним досвідом запускати складні кампанії соціальної інженерії.
Дослідження ReliaQuest свідчать, що ClickFix набув такого поширення, що зараз забезпечує успіх нових видів шкідливого програмного забезпечення, таких як SectopRAT, поширення якого у 2025 році значно зросло саме завдяки кампаніям з розповсюдження ClickFix.
Висновок
Здатність цієї техніки обходити фільтри електронної пошти, системи захисту кінцевих точок та засоби контролю мережевої безпеки зробила її улюбленим методом отримання початкового доступу серед кіберзлочинців.
Швидке поширення та високий рівень успішності атак із використанням ClickFix підкреслюють фундаментальну зміну в ландшафті загроз, де витонченість соціальної інженерії випередила використання технічних вразливостей як основний засіб порушення безпеки систем.
Організації повинні адаптувати свої стратегії безпеки, щоб протидіяти таким атакам, орієнтованим на психологію людей, які експлуатують довіру та звичність, а не вразливості програмного забезпечення.
)
)
)
)
)
)
)
)
