
08.10.2026 17:51
ASOS пов’язала витік даних із соціальною інженерією та викраденням облікових даних
Британський онлайн-ритейлер ASOS підтвердив, що нещодавній витік даних стався внаслідок атаки соціальної інженерії. Зловмисники викрали облікові дані працівника й використали їх, щоб отримати доступ до інформації на сторонніх платформах, якими користується компанія.
«Ми виявили, що стороння особа отримала доступ до облікового запису працівника ASOS, видавши себе за довіреного контакта, щоб виманити облікові дані для входу. Потім ці дані використали для доступу до інформації на окремих сторонніх платформах, якими користується ASOS», — йдеться в повідомленні компанії про безпеку.
Компанія обмежила доступ до уражених платформ і розпочала розслідування за підтримки зовнішніх фахівців, правоохоронців і регуляторних органів. ASOS — великий британський онлайн-магазин, що продає одяг, взуття, аксесуари й косметику покупцям у різних країнах.
6 жовтня 2026 року клієнти ASOS отримали на мобільні пристрої push-сповіщення через застосунок компанії. У них ішлося про викрадення даних клієнтів, а працівників ASOS закликали зв’язатися з користувачами в Telegram.
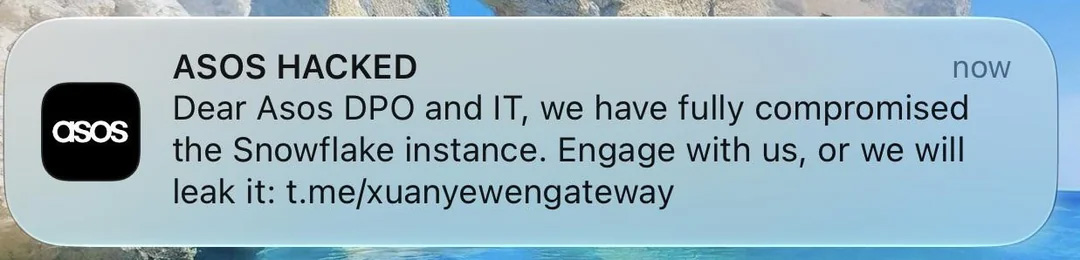
Зловмисники, які назвалися «Xuanye Group», заявили, що викрали дані клієнтів, але не платіжну інформацію. Згодом ASOS підтвердила на своєму сайті, що зазнала витоку даних: він міг зачепити певну «базову» особисту інформацію та контактні дані.
У найновішому повідомленні клієнтам компанія підтвердила, що могли бути розкриті такі дані:
- Повні імена
- Контактні дані
- Окрема неперсональна інформація, пов’язана з обліковими записами
За словами ASOS, хакери не отримали доступу до даних платіжних карток або паролів від облікових записів. Компанія також стверджує, що її сайт і застосунок увесь час залишалися безпечними для користування й такими є зараз.
«Вам не потрібно нічого робити зі своїм обліковим записом», — повідомила ASOS клієнтам.
Водночас компанія закликала остерігатися неочікуваних повідомлень і дзвінків від тих, хто нібито представляється її працівником. ASOS наголосила, що ніколи не просить надсилати паролі, коди безпеки чи платіжні дані у відповідь на незапитані повідомлення або дзвінки.
Розслідування триває. ASOS пообіцяла повідомити про важливі результати й заявила, що вже запровадила додаткові заходи безпеки, аби запобігти подібним інцидентам у майбутньому.
Соціальна інженерія спирається на маніпулювання довірою та людськими вразливостями, щоб отримати конфіденційні дані або спонукати людей до певних дій. Серед її методів — фішинг, байтінг і телефонне шахрайство.
)
)
)
)
)
)
)
)
