
05.10.2026 15:14
Google призупинила приймання звітів про вразливості у відкритому ПЗ через наплив матеріалів, створених ШІ
Google призупинила приймання звітів про вразливості в межах програми винагород за вразливості у відкритому ПЗ (OSS VRP). Компанія пояснила це значним напливом автоматизованих повідомлень, більшість із яких виявилися недостовірними.
OSS VRP заохочує дослідників безпеки відповідально повідомляти про проблеми в проєктах із відкритим кодом, які підтримує Google. Серед них — Golang, Angular, Bazel, Protocol Buffers і Fuchsia, а також критично важливі залежності сторонніх розробників. Програма охоплює і налаштування репозиторіїв: GitHub Actions, конфігурації застосунків та правила контролю доступу.
Google запустила OSS VRP у серпні 2022 року. Розмір винагород становив від 100 до 31 337 доларів. Програма мала зосередитися на вразливостях, які найбільше впливають на ланцюг постачання програмного забезпечення.
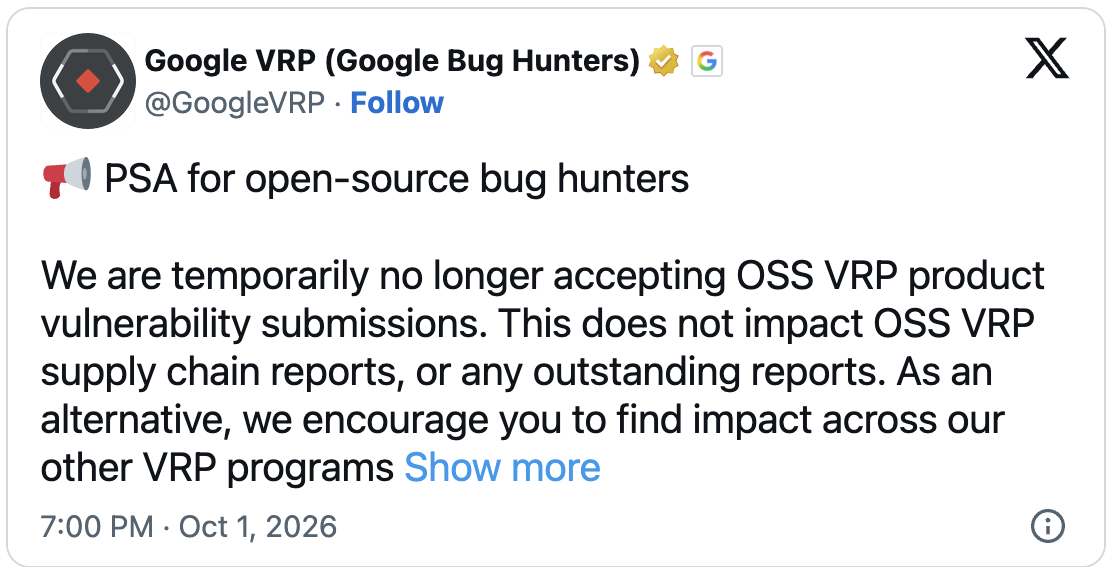
«Ми тимчасово більше не приймаємо повідомлення про вразливості продуктів у межах OSS VRP. Це не стосується звітів про ланцюг постачання в межах OSS VRP і вже поданих повідомлень. Причина паузи — значне зростання кількості автоматизованих повідомлень, переважна більшість яких недійсні», — заявила Google.
Дослідники й далі можуть надсилати виправлення для програм із відкритим кодом через Google Patch Rewards Program. Вона передбачає винагороди до 15 000 доларів за виправлення проблем із високим рівнем впливу. Також можна повідомляти про вразливості у відкритих репозиторіях Google Cloud, якщо вони впливають на продукти Cloud, — для цього діє програма Cloud VRP.
Google працює над змінами в OSS VRP, щоб розв’язати проблему автоматизованих повідомлень. Докладніше про них компанія пообіцяла розповісти наступного року.
«Ми продовжимо переглядати й доопрацьовувати цей аспект OSS VRP та плануємо повідомити про оновлення в першому кварталі 2027 року. Тим часом радимо шукати вразливості в межах інших наших програм VRP і повідомляти про них там або скористатися Patch Rewards Program. Ця зміна не впливає на повідомлення про вразливості продуктів, подані до 1 жовтня 2026 року», — додала Google в оновленні на сайті Bug Hunters.
Google запустила першу програму винагород за вразливості у 2010 році. Відтоді компанія виплатила понад 81,6 мільйона доларів тисячам дослідників безпеки. У 2025 році сума винагород сягнула рекордних 17,1 мільйона доларів: їх отримали понад 700 дослідників. Це на 40% більше, ніж у 2024 році, коли Google виплатила загалом 12 мільйонів доларів.
Google — не перша компанія, яка за останній рік закрила програму винагород за вразливості через потік низькоякісних повідомлень, створених за допомогою ШІ.
У січні підтримувач командного рядка й бібліотеки curl припинив програму винагород за вразливості проєкту на платформі HackerOne. Причиною став масовий потік повідомлень про вразливості, створених ШІ та низької якості.
У середині вересня Intel також скасувала грошові винагороди за повідомлення про вразливості у своїх програмному забезпеченні, прошивках, обладнанні та сервісах через програму на платформі Intigriti. Компанія поки не пояснила це рішення.
Microsoft поки не пішла на подібний крок, однак у травні попередила, що інструменти ШІ допомагають знаходити значно більше вразливостей. За оцінкою компанії, через це в усій індустрії зростатимуть темпи й масштаби їх виявлення, а також навантаження на фахівців.
Минулого місяця Microsoft випустила виправлення для рекордних 966 вразливостей, зокрема двох вразливостей нульового дня, які активно використовували в атаках.
Нагадаємо, опитування Andreessen Horowitz показало, що компанії планували збільшити витрати на генеративний ШІ у 2024 році в 2–5 разів. Для впровадження й масштабування таких рішень їм були потрібні спеціалізовані технічні фахівці.
)
)
)
)
)
)
)
)
