 Кібербезпека
Google виправила восьму від початку року Chrome zero-day, яку використовували в атаках
Google випустила термінові оновлення безпеки для Chrome, щоб усунути нову вразливість, яку використовували в атаках нульового дня. Це вже восьма така вразливість у браузері від початку року.
«Google відомо про експлойт для CVE-2026-125350, який використовують у реальних атаках», — повідомила компанія в понеділковому бюлетені з безпеки.
За поясненням Google, уразливість типу use-after-free (використання після звільнення пам’яті) міститься в XML-компоненті Chrome. Вона виникає, коли XML-парсер браузера обробляє дані й видаляє об’єкт із пам’яті комп’ютера, але не очищає покажчик на цей об’єкт.
Зловмисники можуть скористатися цією серйозною вразливістю пошкодження пам’яті, коли браузер згодом намагається використати або прочитати вже звільнену ділянку. Це дає змогу змінити розташування даних у пам’яті й виконати шкідливий код.
Google виявила ознаки використання цієї zero-day уразливості в реальних атаках, однак не оприлюднила подробиць інцидентів.
Компанія зазначила, що може обмежувати доступ до подробиць про помилку та посилань на них, доки оновлення не отримають більшість користувачів. Обмеження також можуть залишити чинними, якщо помилка є у сторонній бібліотеці, від якої залежать інші проєкти, але в яких її ще не виправили.
Google виправила вразливість у стабільному каналі Chrome для комп’ютерів. Оновлення поступово надходить користувачам Windows, macOS і Linux: версії для macOS — 157.0.8103.50/.51, для Linux — 157.0.8103.50. За даними Google, оновлення може дійти до всіх користувачів за кілька днів або тижнів. Водночас під час перевірки BleepingComputer воно вже було доступне.
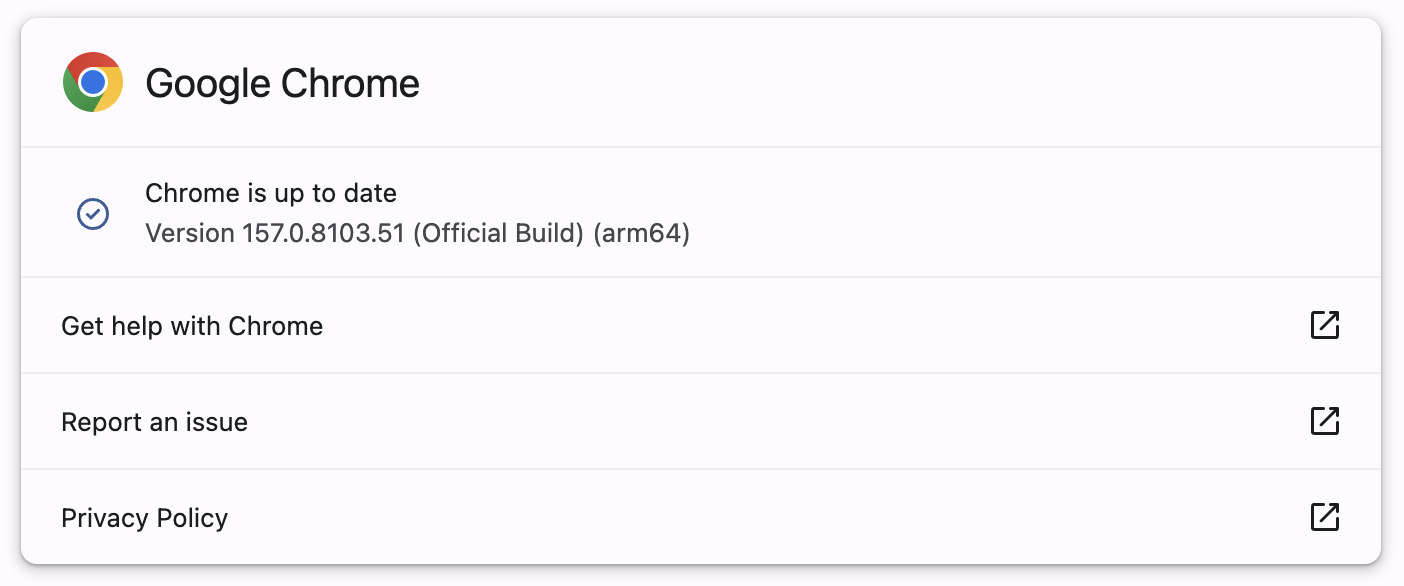
Якщо не оновлювати браузер вручну, можна дозволити Chrome самостійно перевірити наявність оновлень. Браузер встановить їх після наступного запуску.
Від початку року Google виправила ще сім уразливостей нульового дня, які активно використовували в атаках:
- У лютому компанія виправила помилку інвалідації ітератора в CSSFontFeatureValuesMap — реалізації CSS-значень для функцій шрифтів у Chrome (CVE-2026-2441).
- У березні Google усунула дві інші вразливості Chrome, які використовували в атаках: запис за межами буфера в бібліотеці двовимірної графіки Skia (CVE-2026-3909) та помилку реалізації в рушії JavaScript і WebAssembly V8 (CVE-2026-3910).
- У квітні компанія виправила use-after-free у Dawn (CVE-2026-5281) — кросплатформній реалізації стандарту WebGPU, яку використовує проєкт Chromium.
- У червні Google усунула вразливість читання й запису за межами буфера в рушії V8 (CVE-2026-11645), яку використовували в реальних атаках.
- У вересні компанія виправила в рушії V8 помилки запису за межами буфера (CVE-2026-87491) і плутанини типів (CVE-2026-85046).
У березні серед виправлених проблем була вразливість типу запису за межами буфера в бібліотеці Skia.
Опис кросплатформної реалізації WebGPU, пов’язаної з однією з уразливостей, опубліковано в проєкті Dawn.
У 2025 році Google виправила ще вісім zero-day уразливостей, які використовували в атаках. Багато з них виявила група аналізу загроз компанії (Threat Analysis Group, TAG), що відстежує zero-day експлойти, застосовані в атаках із використанням шпигунського ПЗ.
Нагадаємо, комп’ютерний зір дає змогу машинам інтерпретувати візуальну інформацію. Його застосовують для автоматизації виробництва, відеоспостереження та аналізу медичних зображень.
 Ad Lucem