
28.09.2026 17:45
Викрадені AI-облікові дані виявили у понад 80 тисячах організацій
Літо 2026 року принесло галузі кібербезпеки нове поняття — викрадений логін до ШІ-сервісу. Наприкінці серпня Anthropic відреагувала на викрадення сесій Claude за допомогою інфостілерів: вийшла з облікових записів користувачів, видалила збережені платіжні дані та повернула кошти за платежі, які визнала несанкціонованими.
Це сторона пропозиції. У звіті SOCRadar про викриття цифрових ідентичностей у сервісах ШІ дослідники розглянули сторону попиту — компанії, чиї облікові дані працівників продають зловмисники.
Дослідження охопило понад мільйон записів інфостілерів, пов’язаних із сервісами ШІ та більш ніж 80 тисячами корпоративних доменів. Щоб з’ясувати, чиї дані опиняються в таких записах і що отримує покупець, вибірку звузили до 482 великих компаній із усталеною присутністю на ринку.
68% із цих 482 компаній мають річний дохід понад мільярд доларів. Вони представляють 36 країн і вісім секторів, переважно зосереджені в Північній Америці; серед них — десятки компаній із рейтингу Forbes.
У сукупності дослідники виявили 5434 записи інфостілерів, пов’язані з 1500 різними корпоративними адресами електронної пошти. За останні 90 днів у вибірці з’явилися 295 із 482 компаній.
У вибірці переважає ChatGPT, але під загрозою й інструменти для розробників
Розподіл за платформами має виразного лідера: викрадену сесію ChatGPT або OpenAI виявили у 358 із 482 компаній. На ці компанії припадає приблизно 90% усіх записів у дослідженні. Значно менше записів стосуються Zapier, Notion, Hugging Face, Replit, Lovable та ElevenLabs.
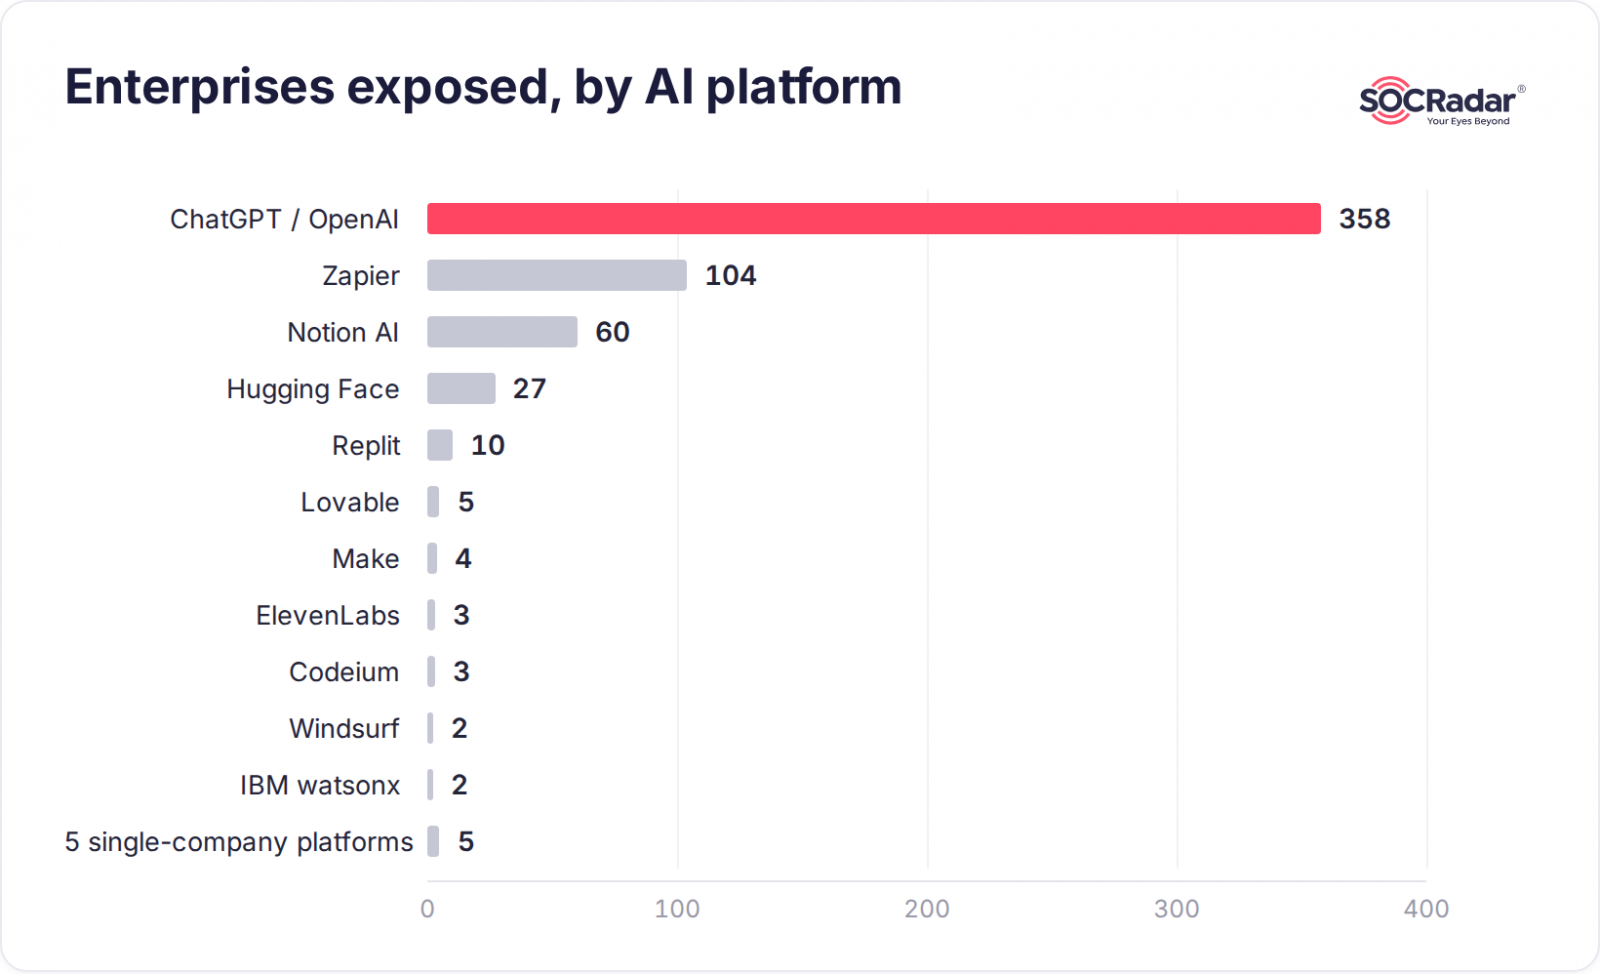
Такий перекіс важливий, але показовою є й відсутність деяких платформ у верхній частині рейтингу: там немає ані Claude, ані Gemini.
«Ми сприймаємо майже повне домінування ChatGPT як ознаку тіньового використання ШІ, а не як оцінку безпеки будь-якого постачальника. Перевага першопрохідця означає, що значно більше працівників тихо реєструвалися з робочою поштою на особистих пристроях. Саме такі облікові записи збирають інфостілери. Коли використання інших помічників зростатиме, очікуємо, що розподіл вирівняється», — зазначають дослідники.
Це застереження вчасне. Інцидент з Claude наприкінці серпня показав, що зловмисники атакують сесії платформи, щойно їх стає достатньо багато. Наразі корпоративне використання Claude просто поширене менше, а отже, викрадати є менше даних.
Висновок для керівника з інформаційної безпеки — не в тому, щоб «обрати безпечнішого помічника». Ризик пов’язаний із користувачами, а вони є скрізь, де не діють правила компанії.
SOCRadar пропонує перевірити, чи є домен компанії в журналах інфостілерів, і дізнатися, які платформи ШІ фігурують у викрадених облікових даних, скільки записів знайдено та наскільки вони нові. За твердженням компанії, інструмент не потребує реєстрації та щодня оновлює дані про 44 платформи ШІ.
Чому викрадений логін до ШІ небезпечніший за викрадений пароль
Звичайні облікові дані відкривають доступ до одного застосунку. Обліковий запис ШІ-сервісу водночас є архівом для пошуку, інструментом виконання завдань, ресурсом із платним доступом і цифровою ідентичністю. Викрадена сесія дає доступ до всіх чотирьох без повторного введення пароля.
Історія розмов сама по собі може стати витоком
Працівники вставляють у запити вихідний код, дані клієнтів, контракти й плани, які ще не оприлюднили. Обліковий запис перетворюється на сховище корпоративної інформації. Той, хто відтворить сесію, отримає доступ до цього архіву ще до проникнення у внутрішні системи.
Викрадені сесійні файли cookie дають змогу обійти MFA
Викрадений файл cookie означає доступ до активної сесії. Як зазначав Джеремі Кірк з Okta, зловмисники цілеспрямовано шукають сесійні токени й API-ключі, бо їх можна повторно використати, щоб обійти автентифікацію за обліковими даними. Зміна пароля не завершує вже відкриту сесію.
Агенти діють від імені працівника
Платформи автоматизації мають постійні дозволи OAuth для роботи з CRM, електронною поштою та сховищами. Викрадена сесія Zapier дає змогу зловмиснику налаштувати процес, який регулярно виводитиме дані з IP-адреси, якій довіряє постачальник сервісу.
API-ключі означають гроші, обчислювальні ресурси й маскування
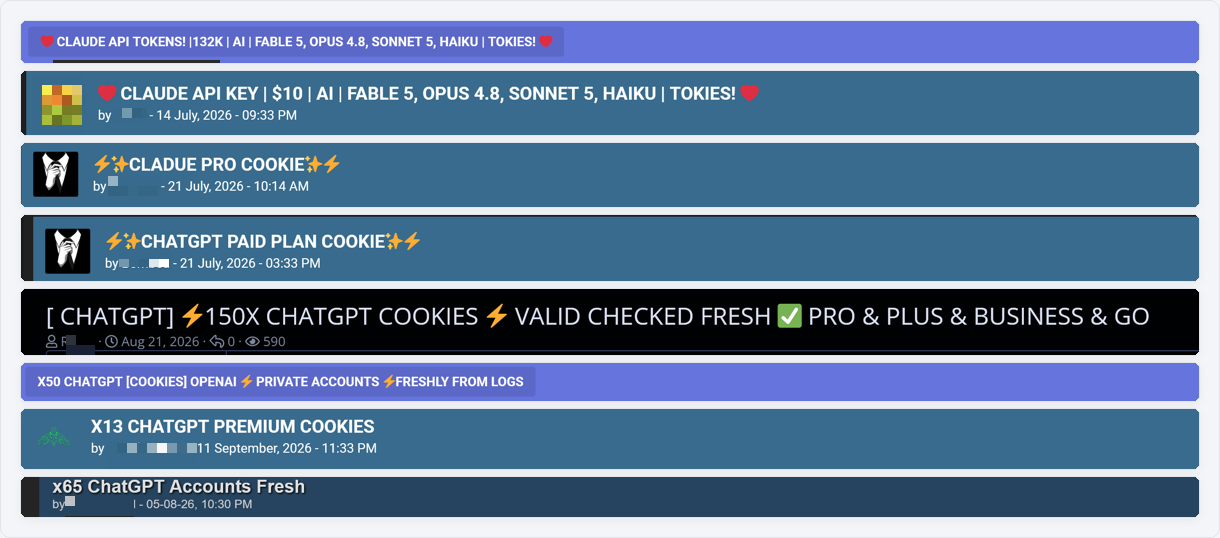
Ключі, збережені в нотатках або налаштуваннях робочого простору, викрадають разом з іншими даними, а потім використовують за рахунок жертви або перепродають. На підпільних майданчиках продають доступ зі знижкою до облікових записів Claude, Gemini та Cursor, а також пропонують гарантії повернення коштів.
Найбільше випадків у технологічному секторі, але ризик охоплює різні галузі
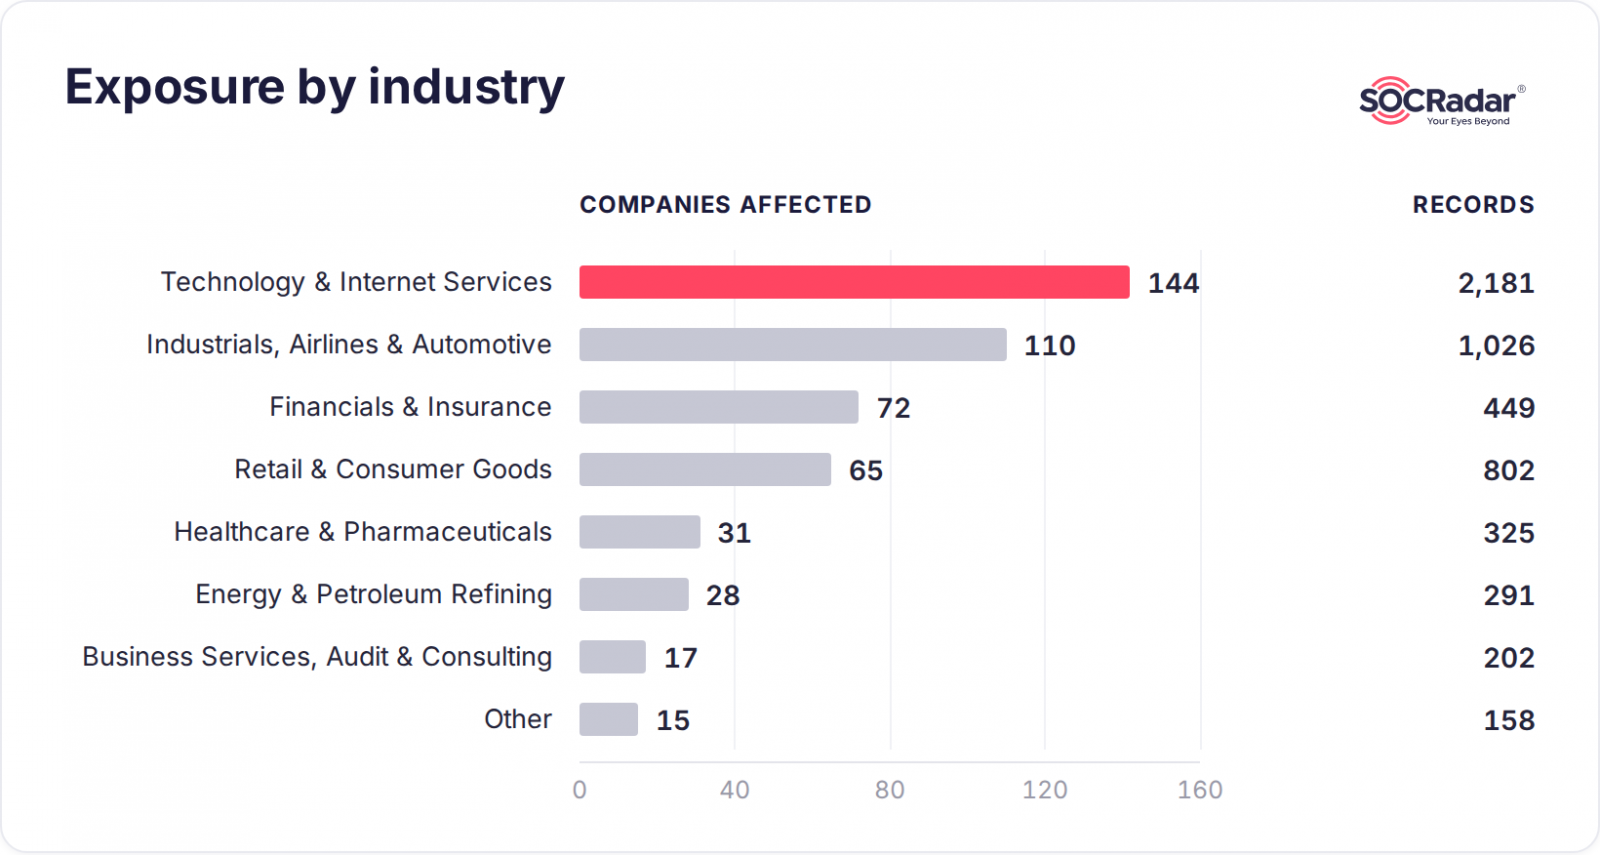
Технологічні компанії та постачальники інтернет-послуг становлять найбільшу групу: 144 компанії та 40% усіх записів. Вони також зберігають дані багатьох клієнтів з інших секторів.
У вибірці широко представлені також промисловість, фінансові послуги, роздрібна торгівля, охорона здоров’я та енергетика.
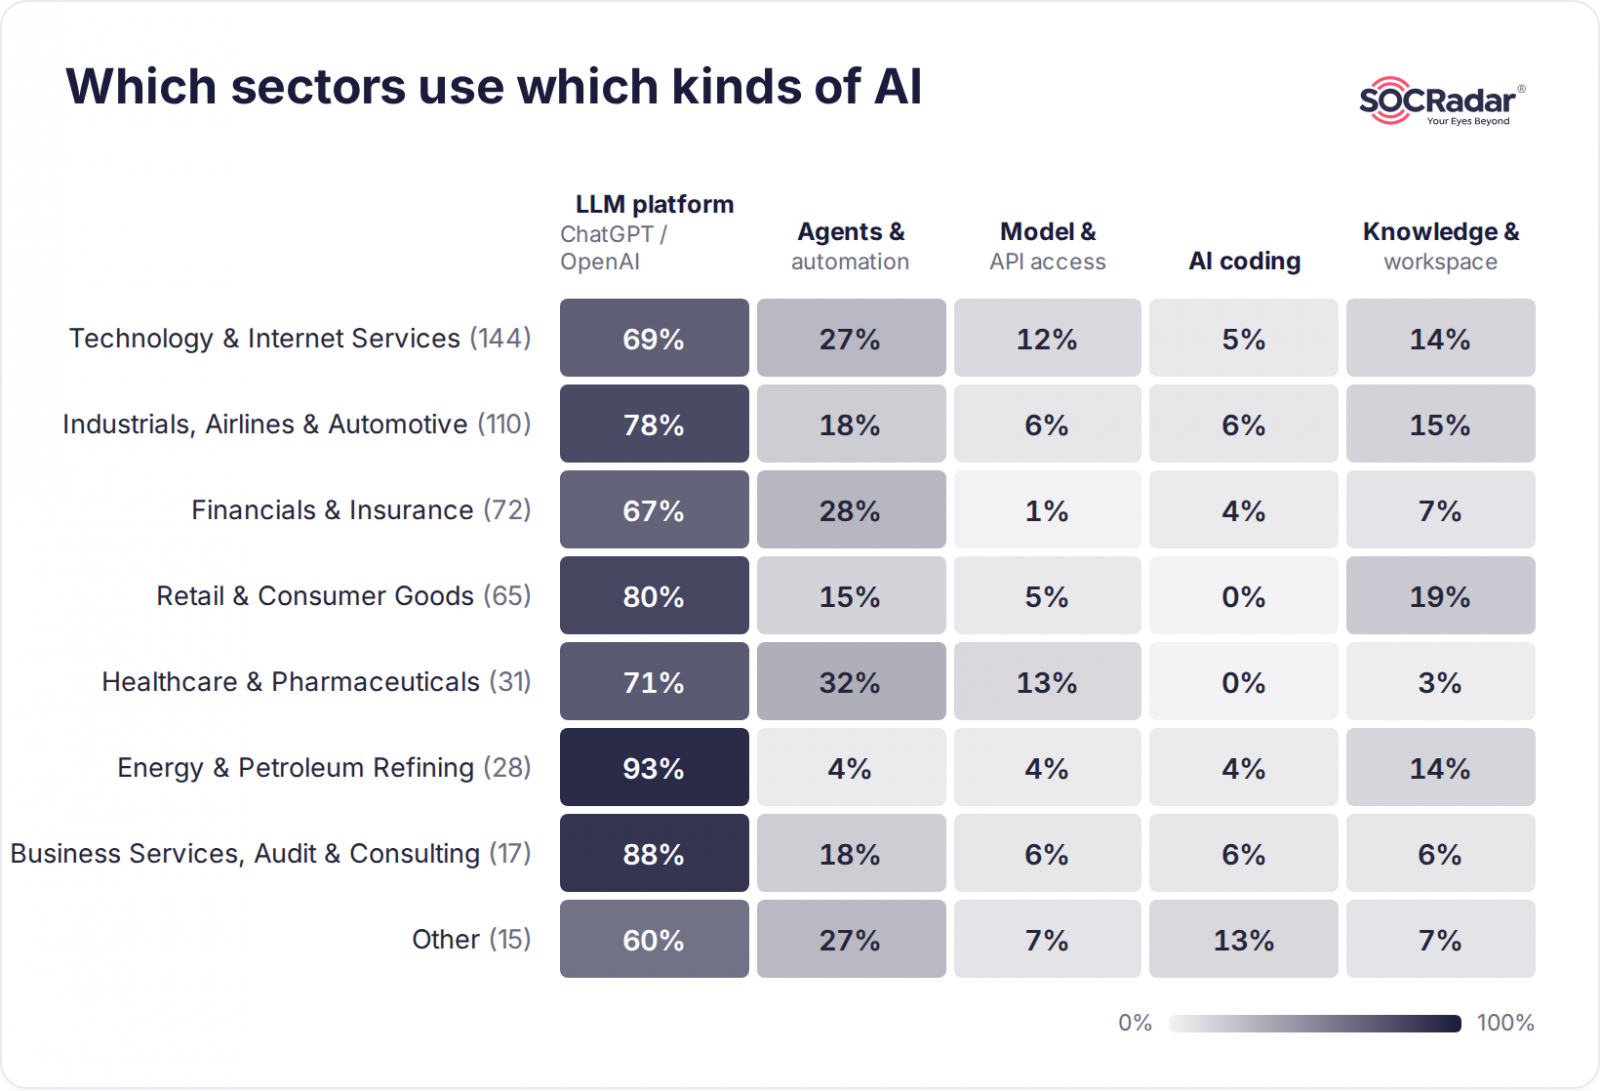
Якщо розподілити сектори за типами викритих інструментів ШІ, картина ризиків змінюється. Вплив платформ великих мовних моделей майже повсюдний; найбільша частка — в енергетиці, де такі платформи виявили у 93% постраждалих компаній.
Інструменти агентів та автоматизації, які можуть діяти в інших системах із повноваженнями працівника, найчастіше фігурують у сфері охорони здоров’я, фінансових послуг і технологій.
Для цього не потрібен рій автономних агентів. Достатньо одного працівника, некерованого ноутбука, збереженого пароля ChatGPT і звичайного інфостілера, який продають у Telegram-каналах із 2022 року.
Що можна зробити
Для запобігання цьому виду небезпеки не потрібні спеціальні засоби захисту. Нове — те, що платформи ШІ тепер слід захищати на тому самому рівні, що й постачальника системи ідентифікації та репозиторії коду.
- Переведіть усі платформи ШІ на SSO та використовуйте короткотривалі сесії. Налаштуйте OAuth 2.0 / OIDC з ротацією токенів оновлення, щоб викрадений файл cookie втрачав чинність до продажу. SSO прибирає збережений пароль, але не активну сесію й не вирішує проблему облікових записів, створених до запровадження політики.
- Обмежуйте права API-ключів, установлюйте ліміти та регулярно їх змінюйте. Сповіщайте про використання з незнайомих автономних систем (ASN) або в нетиповий час — це може свідчити про LLMjacking.
- Відстежуйте повторне використання сесійних токенів. Якщо під час активної сесії змінюється країна або цифровий відбиток пристрою, це може бути ознакою її відтворення. Якщо облікові дані працівника з’явилися в журналі інфостілера, розглядайте це як інцидент на кінцевому пристрої, а не як привід лише змінити пароль.
- Спершу знайдіть тіньові облікові записи: неможливо змінити дані, про існування яких ви не знаєте. Перевірте, чи є домени компанії в журналах інфостілерів.
Перевірити домен можна за допомогою безплатного інструмента SOCRadar для виявлення викрадених цифрових ідентичностей у сервісах ШІ.
Висновок
Реакцію Anthropic на власний інцидент варто взяти за приклад: компанія завершила активні сесії, прибрала платіжні методи, якими зловживали зловмисники, і повідомила людей, чиї пристрої були заражені, перш ніж шахрайство дісталося до них.
Нагадаємо, Anthropic відкрила Artifacts для користувачів усіх тарифів Claude, а також опублікувала системні підказки для своїх моделей.
)
)
)
)
)
)
)
)
