 Кібербезпека
Microsoft тестує режим Lockdown в Edge, який вимикає графічні API
Microsoft розробляє для браузера Edge нову функцію безпеки, яка має зменшити поверхню для атак завдяки вимкненню API WebGL, WebGL2 і WebGPU.
Новий режим Lockdown натхненний однойменною функцією Apple. Він доповнює режим посиленої безпеки Edge, відомий усередині компанії як Super Duper Secure Mode: той вимикає JIT-компіляцію в рушії V8.
Lockdown пропонує додатковий захист для людей, які можуть стати ціллю прицільних атак і готові поступитися сумісністю з сайтами заради безпеки.
«Режим Lockdown призначений для користувачів, які мають підвищений ризик стати мішенню кіберкампаній. До них можуть належати журналісти, керівники, дослідники безпеки й адміністратори», — заявив керівник групи безпеки партнерів Гарет Еванс.
«Цей режим може підійти людям, чия модель загроз виправдовує зниження сумісності в обмін на кращий захист. Він також може бути корисним для пристроїв у середовищах із суворими обмеженнями».
Еванс попередив, що сайти, які використовують вимкнені API, можуть працювати не так, як очікується. Це особливо стосується ресурсів з інтерактивною графікою, зокрема ігор і карт.
Перевірити Lockdown можна в тестовій версії Edge Canary. Для цього потрібно ввімкнути прапорець #edge-sdsm-plus, перезапустити браузер, а потім у налаштуваннях «Підвищення безпеки в інтернеті» вибрати строгий режим і заблокувати графіку WebGL та WebGPU.
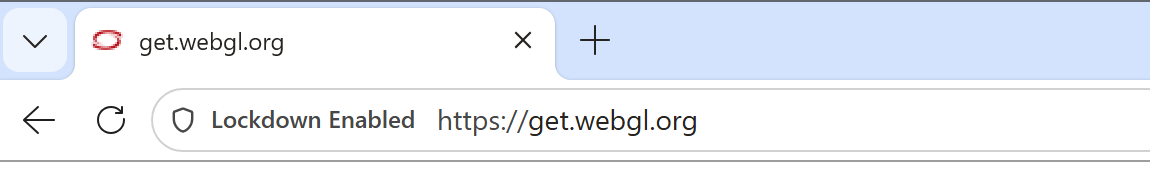
Після ввімкнення режиму в адресному рядку з’явиться індикатор «Lockdown увімкнено», якщо на сторінці заблоковано WebGL або WebGPU.
У поточній версії Edge Canary Lockdown блокує використання WebGL, WebGL2 і WebGPU, щоб перешкодити атакам, спрямованим на підвищення привілеїв і вихід із пісочниці. Microsoft планує розширити функцію в наступних версіях браузера.
«Початкові засоби захисту Lockdown зосереджені на процесі GPU — привілейованішому компоненті, який обробляє складні графічні завдання в коді браузера, сторонніх бібліотеках і драйверах пристроїв», — додав Еванс.
За його словами, результати тестування допоможуть доопрацювати режим: чіткіше описати обмежені можливості та додати винятки для окремих сайтів, яким користувачі довіряють, не послаблюючи захист в інших випадках.
За оцінкою Microsoft, нова функція могла б блокувати близько 60% атак на користувачів Edge, спрямованих на підвищення привілеїв.
Минулого року Microsoft також додала в Edge механізм виявлення шахрайських сторінок, щоб Defender SmartScreen швидше їх блокував. Крім того, компанія обмежила доступ до режиму Internet Explorer після того, як з’ясувалося, що хакери використовували вразливості нульового дня в рушії JavaScript Chakra для доступу до пристроїв цілей.
Нагадаємо, раніше Microsoft оголосила, що з 2027 року планує розгортати власні ШІ-чипи Azure Maia на багатогігаватному рівні, зробивши їх базовою платформою для інференсу у своїх сервісах.
 Техно
 Штучний Інтелект

 Ad Lucem