 Кібербезпека
Хакери використовують GSocket для прихованого доступу до серверів Linux
Кілька угруповань зловмисників використовують легітимний інструмент віддаленого доступу з відкритим кодом GSocket, щоб зберігати доступ до серверів Linux навіть після усунення вразливостей, через які вони проникли в систему.
Від березня кількість виявлень зловмисного використання GSocket зросла. Найчастіше інструмент застосовують в атаках на вебзастосунки та хостингові середовища.
GSocket дає змогу діставатися до систем за міжмережевими екранами або NAT. Інструмент перехоплює мережеві з’єднання, замінює звичайний обмін даними на рівні IP власним транспортним рівнем і спрямовує трафік через мережу Global Socket Relay Network.
Обидва кінцеві вузли самі встановлюють вихідне з’єднання з ретранслятором. Той знаходить їх і забезпечує наскрізне шифрування сеансу. Завдяки цьому зловмисник може під’єднатися знову, не знаючи IP-адреси чи імені хоста скомпрометованого сервера.
Це ускладнює протидію атакам за допомогою списків контролю доступу на основі IP-адрес або доменів.
За телеметрією Microsoft Defender for Endpoint, у період із березня до серпня кількість виявлень, пов’язаних із GSocket, зросла на 356,2%.
У Microsoft зазначають, що і скомпрометований сервер, і зловмисник встановлюють вихідні з’єднання. Тому на сервері не потрібно розміщувати імплант із вхідним портом для прослуховування, що робить атаку менш помітною.
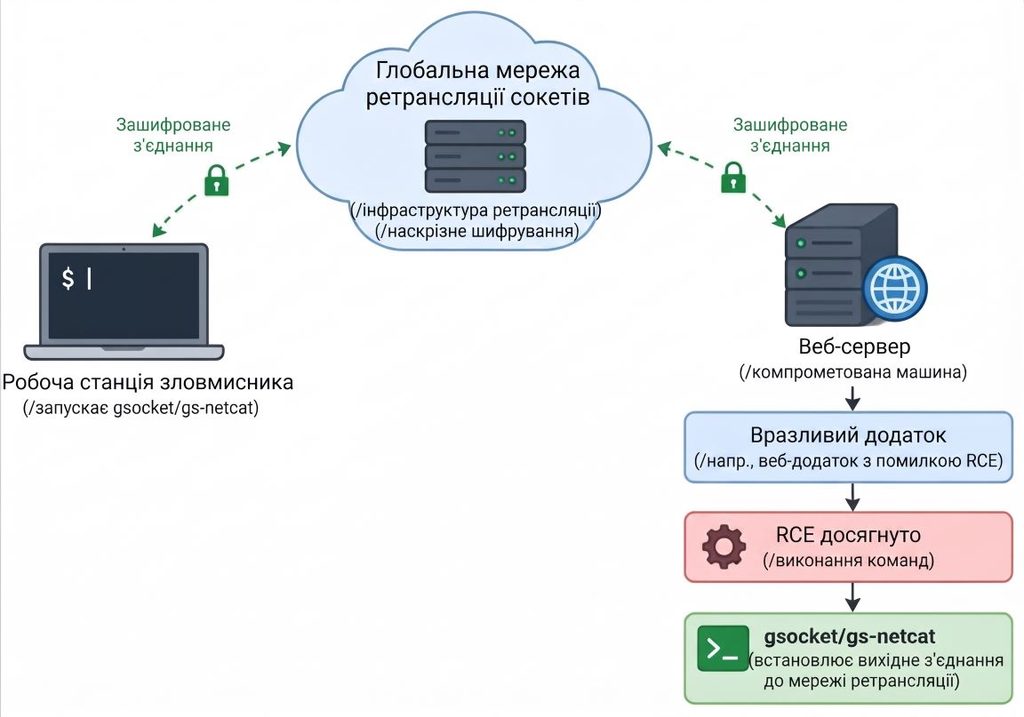
«Скомпрометований хост і оператор під’єднуються до ретранслятора вихідними з’єднаннями, а той об’єднує їхні сеанси», — пояснює Microsoft.
«Хосту не потрібні ні вхідний порт для прослуховування, ні публічна IP-адреса, а трансляція мережевих адрес не перешкоджає з’єднанню».
Такий підхід також позбавляє зловмисників потреби використовувати окремий сервер командування й керування (C2).
За даними Microsoft, правила міжмережевого екрана для вхідного трафіку не виявляють шкідливі з’єднання. Водночас допомогти можуть фільтрація вихідного трафіку та його моніторинг.
На вебзастосунки та хостинг припало 87,1% виявлених інцидентів. PHP-застосунки й хостинг cPanel становили 63,9%, а Apache — 24,3%.
Дослідники зафіксували, що зловмисники маскували GSocket під потоки ядра, а для закріплення в системі використовували завдання cron, служби systemd і файли запуску оболонки.
У деяких випадках зловмисники намагалися скористатися вразливістю ядра Linux Dirty Frag (CVE-2026-43284), щоб отримати права root на хості.
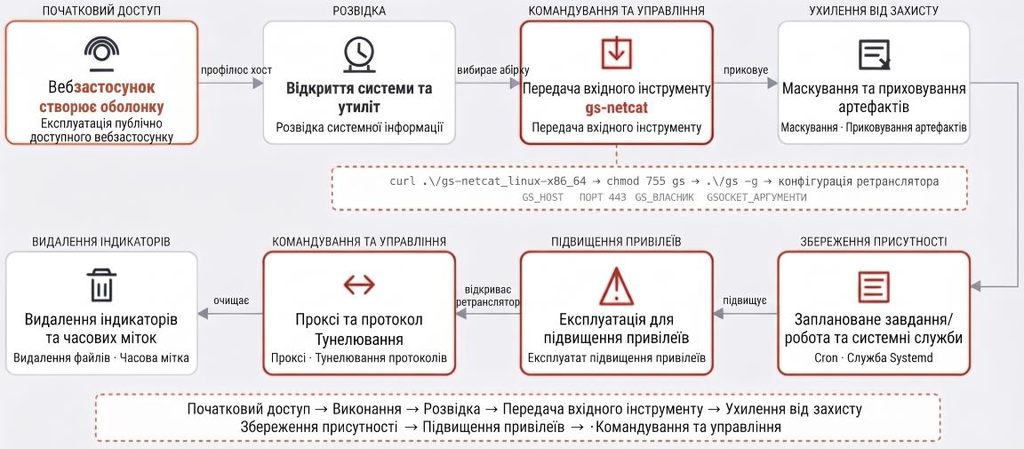
За даними Microsoft, найчастіше від активності GSocket потерпають установи освіти й досліджень. Далі йдуть організації технологічного та комунікаційного секторів, виробництва й державні установи.
Microsoft рекомендує системним адміністраторам видалити GSocket і пов’язані з ним файли з потенційно уражених серверів, а також перевірити, чи припинилися вихідні з’єднання з мережею ретрансляторів.
Також радять обмежити вихідний трафік заздалегідь визначеними напрямками та перевірити завдання cron, служби systemd і файли запуску оболонки на наявність сторонніх записів.
Оновлення операційної системи й застосунків, зокрема встановлення виправлення для CVE-2026-43284, допомагає захиститися від цієї та інших атак.
Нагадаємо, щоб досліджувати зв’язки між людьми, групами й організаціями та поширення інформації в соціальних структурах, застосовують аналіз соціальних мереж.
 Ad Lucem
 Штучний Інтелект