
 Кібербезпека
У британській шкільній мережі розгорнули 3AM ransomware: нападники могли використовувати ШІ
Афілійована з угрупованням 3AM група атакувала ІТ-інфраструктуру британської школи. З майже 50 комп’ютерів, до яких нападники дісталися через некерований хост, вони зашифрували близько 37.
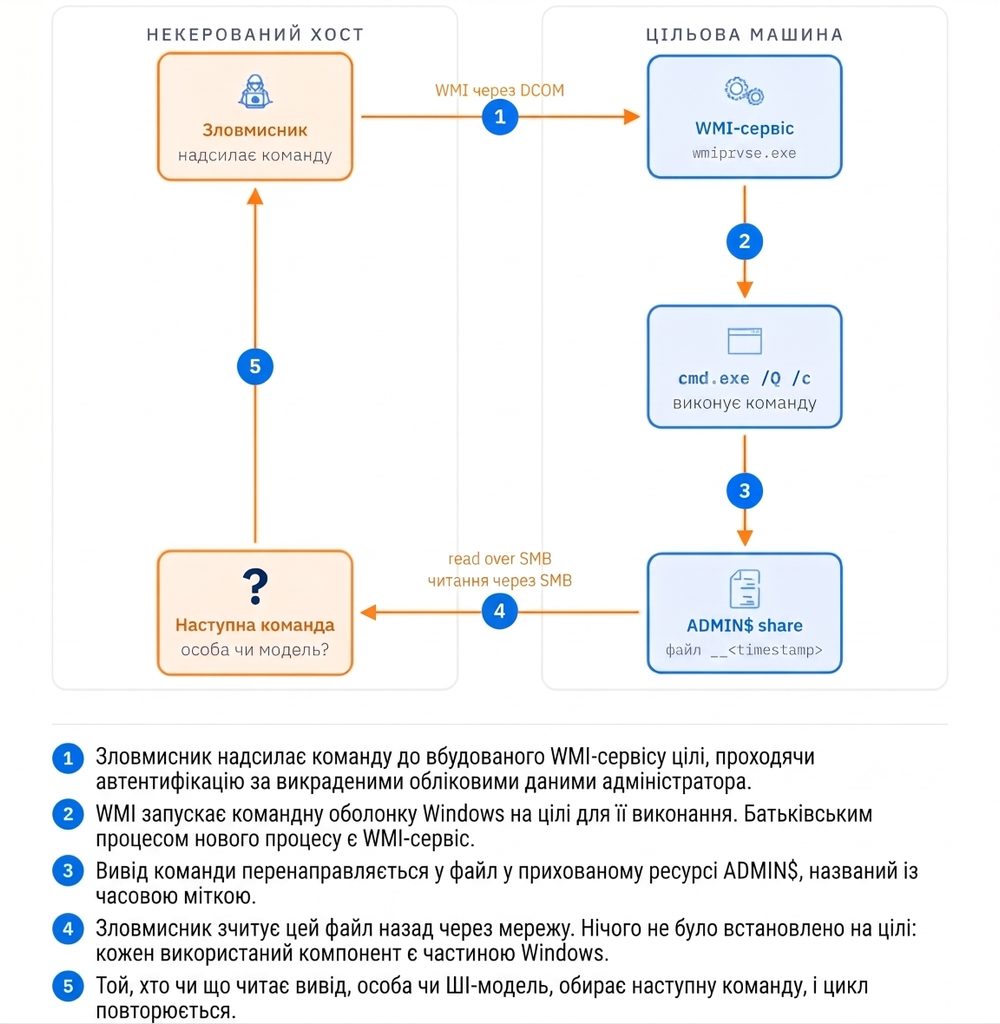
Дослідники компанії Bitdefender припускають, що зловмисники могли використовувати команди, згенеровані штучним інтелектом, і автоматизований агентний цикл. На це вказує послідовність повторюваних команд із незначними змінами, які надсилали приблизно через однакові проміжки — від 40 до 100 секунд.
«Ми не змогли отримати доступ до комп’ютера, з якого діяв нападник, тож не можемо встановити, яку саме мовну модель він використовував, чи працювала вона локально або віддалено, а також чи не копіювала людина інструкції та результати між імплантом і моделлю», — пояснює Bitdefender.
Дослідники змогли зафіксувати лише поведінку нападників. Вона, за їхніми словами, нагадувала агентний цикл.
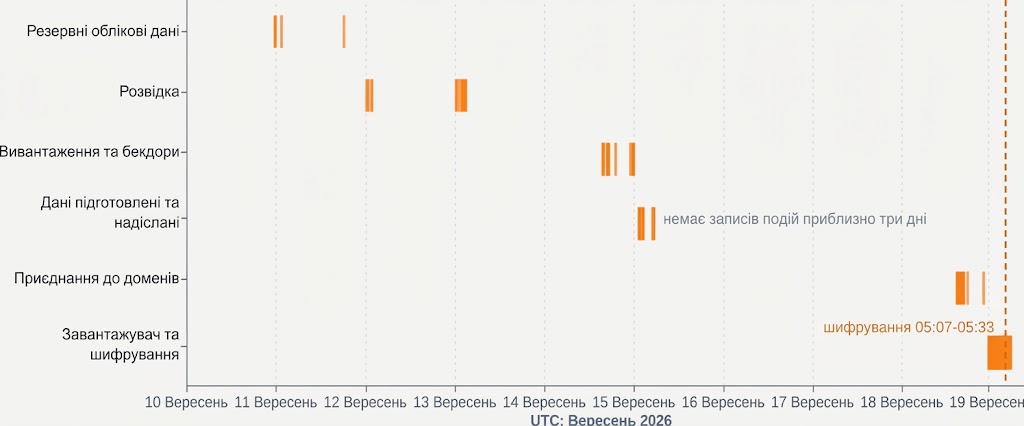
Шкідлива активність тривала з 10 до 19 вересня. Bitdefender не вдалося встановити, яким способом нападники отримали первинний доступ.
Зловмисники скористалися модифікованим загальнодоступним інструментом PowerShell, щоб викрасти й розшифрувати облікові дані, збережені на трьох серверах резервного копіювання Veeam. Вони також скопіювали базу даних Chrome з обліковими даними та розгорнули Mimikatz і засоби для зчитування пам’яті процесу LSASS.
Нападники дослідили зв’язки в доменах і шукали в папках зі сценаріями входу згадки про інші школи. Згодом вони створили два приховані облікові записи адміністраторів домену — «library» і «svc_bkpmon».
Викравши фінансові дані з скомпрометованих комп’ютерів, зловмисники налаштували двосторонні довірчі зв’язки між трьома доменами Active Directory, які до цього не були пов’язані. Так вони розширили доступ до мережі.
На фінальному етапі атаки нападники спробували видалити засоби захисту Sophos і Bitdefender з доступних хостів, стерти резервні копії стану системи та розгорнути шифрувальник 3AM, написаний мовою Rust. Їм вдалося зашифрувати дані приблизно на 37 комп’ютерах.
Шифрувальник 3AM з’явився у 2023 році. Про нього стало відомо після того, як нападник розгорнув його, заблокувавши LockBit.
Згодом дослідники пов’язали цю операцію з угрупованнями Conti та Royal. Афілійовані з ними зловмисники використовували масові листи та підроблені дзвінки від ІТ-підтримки, щоб проникати в корпоративні мережі.
Серед відомих постраждалих — Kootenai Health. Під час атаки в серпні 2024 року було розкрито персональні дані понад 464 000 пацієнтів.
Спостереження Bitdefender свідчать, що зловмисники активно експериментують із ШІ-інструментами, хоча їхня фактична роль у нинішніх атаках 3AM залишається невизначеною.
Раніше цього дня Національний центр кібербезпеки Великої Британії (NCSC) опублікував цьогорічний звіт «Стан кібербезпеки країни». У ньому критичну інфраструктуру закликали готуватися до атак шифрувальників із використанням ШІ до 2028 року.
Нагадаємо, відкриті моделі, навчені параметри яких доступні публічно, можна запускати локально — це потенційно розширює доступ до ШІ й підтримує незалежні дослідження.
 Штучний Інтелект

 Ad Lucem
 Техно