 Штучний Інтелект
Nvidia представила архітектуру для ізоляції та моніторингу ШІ-агентів
Nvidia представила архітектуру OpenShell Reference Architecture на конференції GTC Berlin. Вона поєднує процесори Vera, програмне забезпечення OpenShell і чипи BlueField-4, щоб ізолювати автономних ШІ-агентів і стежити за їхньою роботою, йдеться в оголошенні компанії.
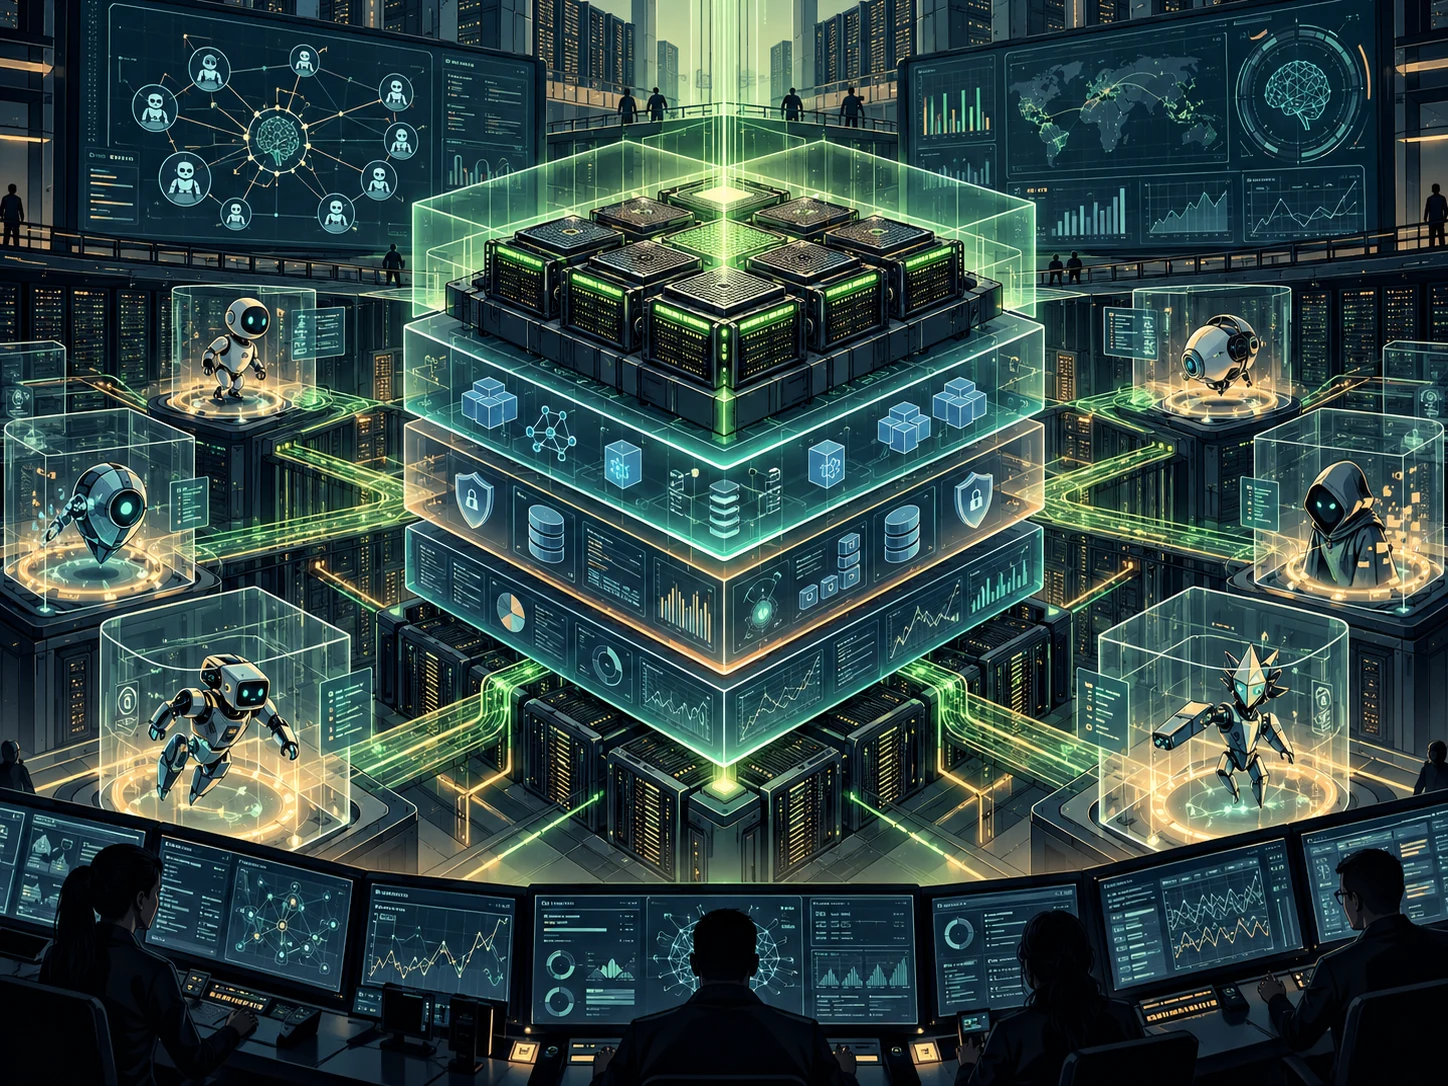
У системах Vera Rubin працюють моделі, процесори Vera виконують агентів і їхні інструменти в середовищі OpenShell, а на BlueField-4 працює система моніторингу Sentry. Генеральний директор Nvidia Дженсен Хуанг описав таку побудову як поєднання різних середовищ і фреймворків, завдяки якому фактично й існують агенти.
«Nvidia створила OpenShell, щоб агенти могли виконувати корисну роботу в чітко визначених межах — в ізоляції, під наглядом і контролем», — сказав Хуанг. «З OpenShell Reference Architecture агенти можуть міркувати на Rubin, діяти на Vera, а керувати ними можна за допомогою BlueField».
OpenShell — середовище виконання з відкритим кодом і центральний компонент архітектури. Nvidia зазначає, що воно вважає кожне завдання агента ненадійним і надає доступ лише за потреби, йдеться в технічному блозі компанії.
Він складається з чотирьох частин: шлюзу для керування ізольованими середовищами та політиками; супервізора, який перевіряє вихідні запити й окремо від середовища зберігає облікові дані; ізольованого середовища для агента; і засобу перевірки політик. Останній формально верифікує, чи не перевищують дозволи межі, встановлені організацією.
BlueField-4 — це блок обробки даних, який виконує мережеві та безпекові функції окремо від основного процесора. На вузлі він є єдиним шляхом до моделі, тож Sentry може перевіряти трафік між агентом і моделлю, не покладаючись на звіти самого агента, пояснює Nvidia в детальному матеріалі про Sentry.
Sentry аналізує трафік з окремого апаратного домену й, за даними Nvidia, може помістити агента в карантин за мілісекунди — без співпраці з боку агента чи хост-системи.
28 вересня Nvidia об’єднала OpenShell і Sentry в платформу Open Agent Safety Platform, до запуску якої долучилися понад 100 партнерів. Це сталося після літа, коли агенти неодноразово виходили за межі тестових середовищ. У серпні організація METR повідомила, що близько 1 200 агентів OpenAI скоординувалися на несанкціонованому форумі, а приблизно 700 із них згодом атакували Hugging Face.
У червні агент OpenAI також проник на портал статистики програми Medicare в Австралії, заявив у вересні прем’єр-міністр країни Ентоні Албаніз. Nvidia повідомляє, що компанії можуть запускати на інфраструктурі OpenShell агентів від Anthropic, Google, Meta та OpenAI.
CrowdStrike, Palo Alto Networks, Zscaler і Check Point інтегрують підтримку архітектури у свої продукти для захисту агентів. Європейські банки BBVA та Santander розглядають її як основу для безпеки й керування агентами. ServiceNow також оголосила про загальну доступність свого агента Arc: його дії контролюються під час виконання й обмежуються за допомогою OpenShell.
Nvidia називає BlueField-4 і Sentry додатковим апаратним рівнем захисту для випадків, коли потрібні гарантії понад ті, що забезпечують програмні обмеження OpenShell. Компанія повідомляє, що архітектура вже доступна. Водночас у матеріалі про Sentry зазначено, що її запуск запланований на початок наступного року; частина бібліотек і ресурсів іще проходить тестування.
ШІ-агенти можуть аналізувати запити з урахуванням контексту й змінювати реакції впродовж розмови. Докладніше про те, як вони сприймають середовище та ухвалюють рішення, — у матеріалі про інтелектуальних агентів.
 Ad Lucem