
21.09.2026 16:53
Північнокорейська група WaterPlum заразила 30 000 пристроїв у всьому світі
Спільне попередження правоохоронних органів повідомляє, що хакерська група WaterPlum, пов’язана з Північною Кореєю, із грудня 2025 року до липня 2026 року скомпрометувала щонайменше 30 000 пристроїв у всьому світі. Зловмисники переказали до Північної Кореї криптовалюту на суму понад 10,7 млн доларів.
Ці дані наведені у спільному попередженні японських, американських, австралійських і німецьких органів, які разом відстежували діяльність групи WaterPlum.
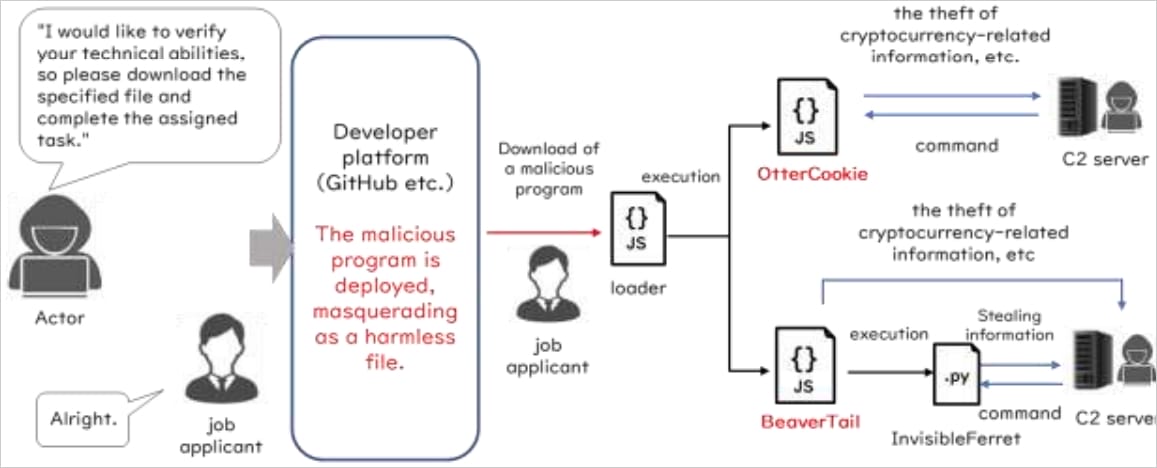
WaterPlum пов’язують із багаторічною кампанією Contagious Interview. Раніше її учасники атакували шукачів роботи за допомогою шкідливих npm-пакетів, які заражали пристрої жертв.
Зловмисники видають себе за представників легітимних компаній у сферах штучного інтелекту, криптовалют і NFT або контактують із кандидатами через платформи для рекрутингу й фрилансу.
Під час фальшивих співбесід і тестових завдань жертв просять завантажити проєкти, усунути нібито проблеми з відеоконференцією або виконати шкідливий код.
WaterPlum є частиною ширшої екосистеми північнокорейських кіберзлочинців, які здійснюють фінансово мотивовані атаки для отримання доходів режимом і фінансування його програм озброєнь.
«Учасники WaterPlum заразили щонайменше 30 000 пристроїв у понад 100 країнах і викрали кошти або облікові дані з більш ніж 7 000 криптовалютних гаманців», — ідеться в попередженні.
За даними відомств, учасники WaterPlum переказали до Корейської Народно-Демократичної Республіки криптовалютні активи на суму 1,7 млрд японських єн — еквівалент 10,71 млн доларів США.
У попередженні з операціями WaterPlum пов’язують кілька сімейств шкідливого програмного забезпечення:
- BeaverTail — шкідливе програмне забезпечення на JavaScript, приховане в npm-пакетах.
- InvisibleFerret — бекдор на Python.
- OtterCookie — троян віддаленого доступу на JavaScript, який викрадає інформацію.
- OtterCandy — шкідлива програма, що поєднує можливості OtterCookie і трояна віддаленого доступу.
- StoatWaffle — модульне шкідливе програмне забезпечення на Node.js, яке доставляють через шкідливі проєкти Visual Studio Code. Воно використовує конфігураційні файли для виконання коду після відкриття папки та надання їй довіри.
Після компрометації пристрою зловмисники намагаються викрасти облікові дані браузера, вміст буфера обміну, натискання клавіш, приватні ключі й сід-фрази криптовалютних гаманців, а також документи. Крім того, вони роблять знімки екрана.
Доступ до заражених комп’ютерів також можуть використовувати для проникнення в мережі роботодавців або клієнтів жертв. Це дає змогу розширити атаки до викрадення інтелектуальної власності та шпигунства.
Відомства безпосередньо пов’язують WaterPlum із шахрайськими операціями Північної Кореї, що передбачають працевлаштування її ІТ-фахівців за кордоном. За даними слідства, деякі хакери WaterPlum також працюють як віддалені ІТ-працівники й виконують для клієнтів завдання з веброзробки. Обидві групи використовували однакові IP-адреси.
У попередженні також зазначено, що північнокорейські ІТ-працівники повторно використовують документи, викрадені під час атак WaterPlum, щоб видавати себе за жертв і отримувати роботу.
Слідчі з’ясували, що учасники WaterPlum застосовують програмне забезпечення для заміни обличчя під час онлайн-співбесід. Після цього вони вимикають камери, пояснюючи це проблемами з мережею.
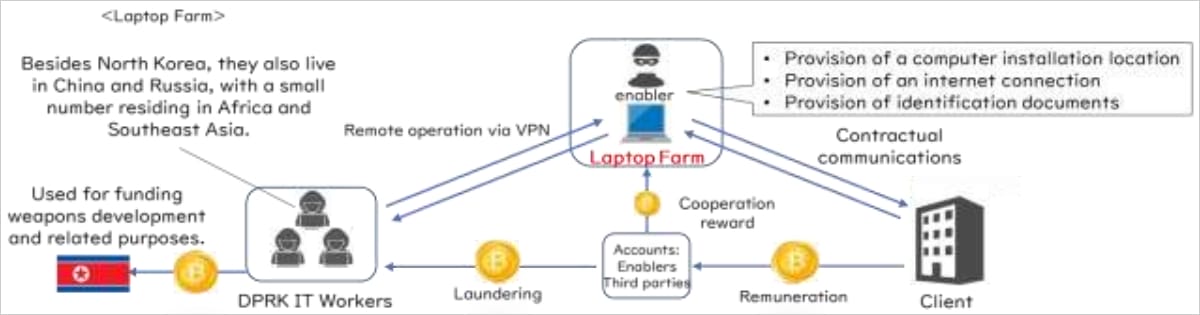
ФБР і японська поліція вважають, що учасники WaterPlum та деякі північнокорейські ІТ-працівники діють під керівництвом 313-го Генерального бюро країни. Воно входить до складу Департаменту збройової промисловості, відповідального за дослідження та виробництво озброєнь Північної Кореї.
Національне поліцейське агентство Японії повідомило, що вперше виявило, розслідувало та ліквідувало в країні «ферму ноутбуків», пов’язану з північнокорейськими ІТ-працівниками. Правоохоронці знайшли докази переказу за кордон кількох сотень мільйонів єн.
Відомства рекомендують компаніям ретельно перевіряти особи, місцезнаходження та кваліфікацію кандидатів, а також надавати їм доступ лише до систем і даних, необхідних для виконання роботи.
Розробникам радять не запускати невідомий код поза межами ізольованого середовища та перевіряти надані файли й код на наявність команд, які завантажують додаткові компоненти.
Нагадаємо, у звіті ООН ідеться про те, як Lazarus Group викрала $147,5 млн криптовалюти з біржі HTX і згодом перевела кошти до Північної Кореї.
)
)
)
)
)
)
)
)
